原創主題配圖: 鏈觀 BTC866 原創主題圖解 · ChainView BTC866 Editorial · CC BY 4.0
先保護恢復入口
交易賬戶安全不僅取決於登錄密碼,還依賴郵箱、手機號、恢復碼和客服恢復流程。給郵箱設置獨立密碼與強驗證,檢查轉發規則和恢復地址。瞭解平台遺失驗證器後的身份核驗要求,避免攻擊者通過較弱的恢復入口繞過強登錄。不要在多個平台復用密碼,密碼管理器也應有可恢復但受保護的備份。
選擇多因素方法
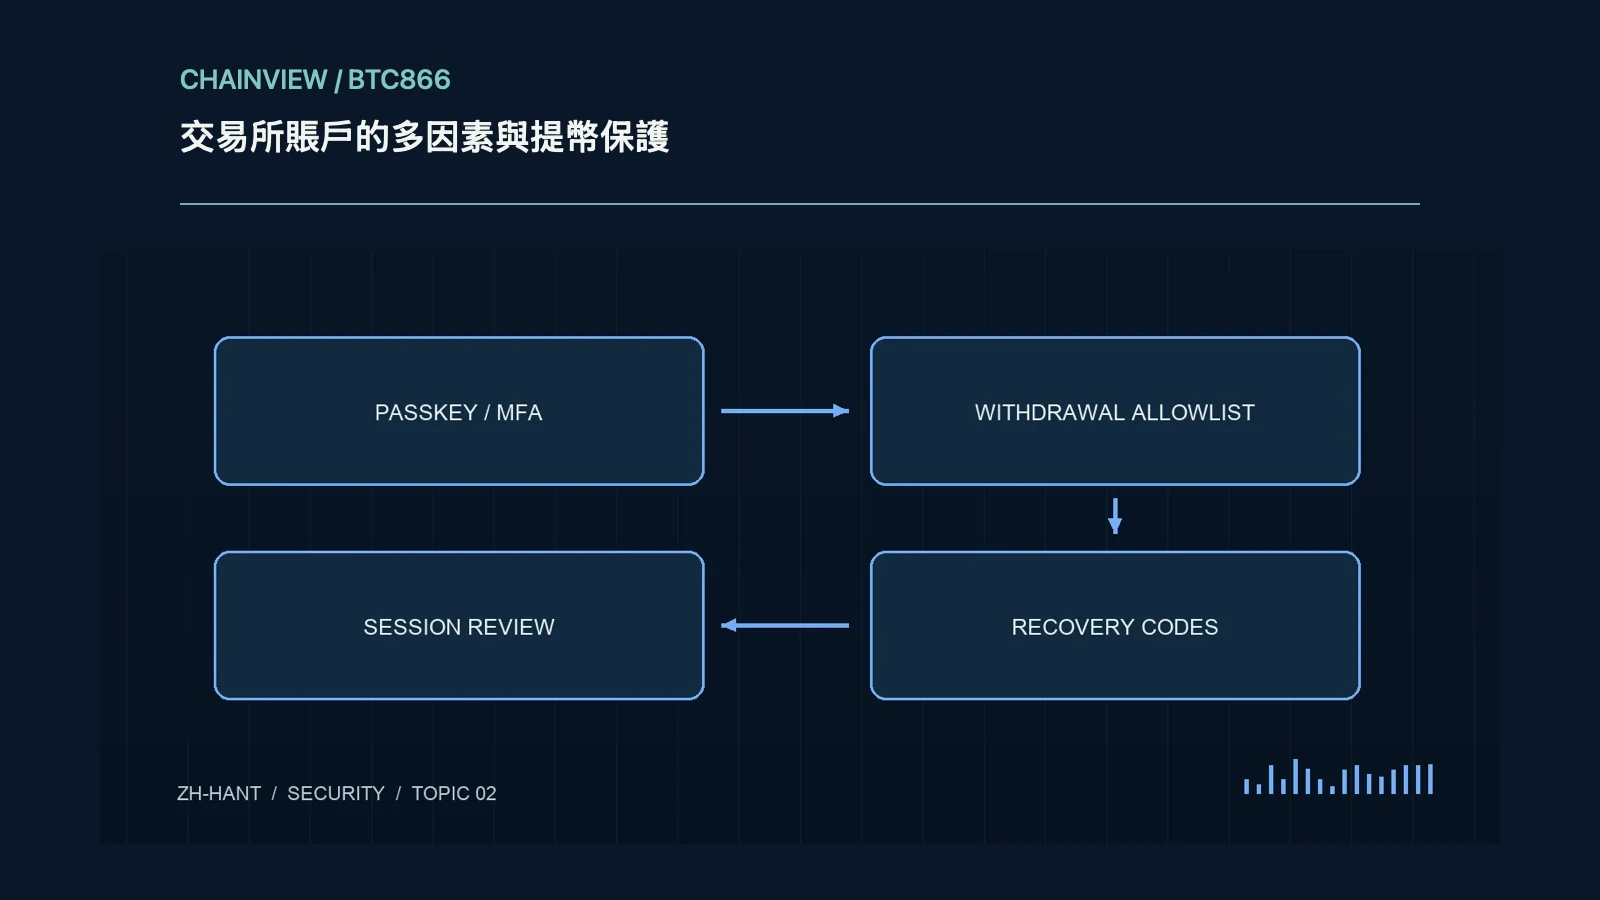
硬件安全密鑰、認證器代碼和短信在抗釣魚、設備依賴和恢復方面不同。瞭解平台是否支持基於來源綁定的驗證,並在可信設備配置備用密鑰。短信受號碼轉移和運營商流程影響,不宜把它等同於所有強驗證。保管恢復碼時避免與日常設備同時暴露,新增或刪除驗證方法後檢查安全通知。
提幣白名單和冷卻期
提幣白名單可限制目的地址,但新增地址的審批、等待時間與通知機制決定實際效果。先核對網絡與完整地址,再小心啓用;錯誤白名單會阻礙自己提款。閱讀白名單關閉和賬戶恢復時的冷卻規則,檢查攻擊者是否可通過其他途徑繞過。允許名單不防止平台內部風險,也不替代對收款地址所有權的覈實。
設備、會話和 API 密鑰
定期檢查登錄設備、活動會話和 API 密鑰,刪除不用的入口。自動交易密鑰應按實際需要限制權限,能不開放提幣就不開放,並瞭解 IP 限制和密鑰輪換方式。第三方服務獲得密鑰後可能保存副本,單純卸載應用不會撤銷其訪問。異常登錄提醒應從正式入口查詢,避免通知郵件里的釣魚鏈接。
通知與響應預案
啓用登錄、密碼變更、地址變更和提幣通知,並確認通知渠道確實可用。寫下賬戶被盜時的凍結入口、官方支持地址和必須保存的記錄,最好在未出事前熟悉流程。發現異常先保護郵箱和恢復入口,再按平台正式程序處理,避免與假客服共享驗證碼。把驗證碼交給他人會使多因素保護失去作用。
定期進行低風險檢查
無需真實提幣也能檢查備用密鑰、恢復碼存在性、會話列表與通知設置。涉及恢復演練時先閱讀平台要求,避免反復觸發鎖定或風控。保留檢查日期和待辦問題,不公開賬戶資產與安全配置細節。強認證降低未授權訪問風險,卻無法消除平台破產、錯誤操作或產品市場風險,應與資產和流動性安排一並考慮。
具體核驗案例
假設登錄已配置硬件密鑰,但郵箱仍可通過短信恢復,攻擊者可能針對較弱入口。審核表應畫出登錄、恢復、提幣白名單變更與 API 權限的完整路徑,檢查每條路徑的通知和冷卻期。備用密鑰不能與主設備一起無保護攜帶,恢復碼也不應存入同一瀏覽器。測試是否能收到真實通知,並記錄關閉白名單後的等待規則,才能評價保護是否真正連貫。