Ilustración original del tema: Diagrama original de ChainView BTC866 · ChainView BTC866 Editorial · CC BY 4.0
Protege también el correo
El correo suele controlar recuperación y avisos de cuenta. Usa una contraseña única y segundo factor resistente al phishing cuando el servicio lo permita. SMS depende de la seguridad de la línea y puede ser vulnerable a portabilidad fraudulenta. No guardes códigos de recuperación en el mismo dispositivo sin otra copia protegida.
Configura barreras de retiro
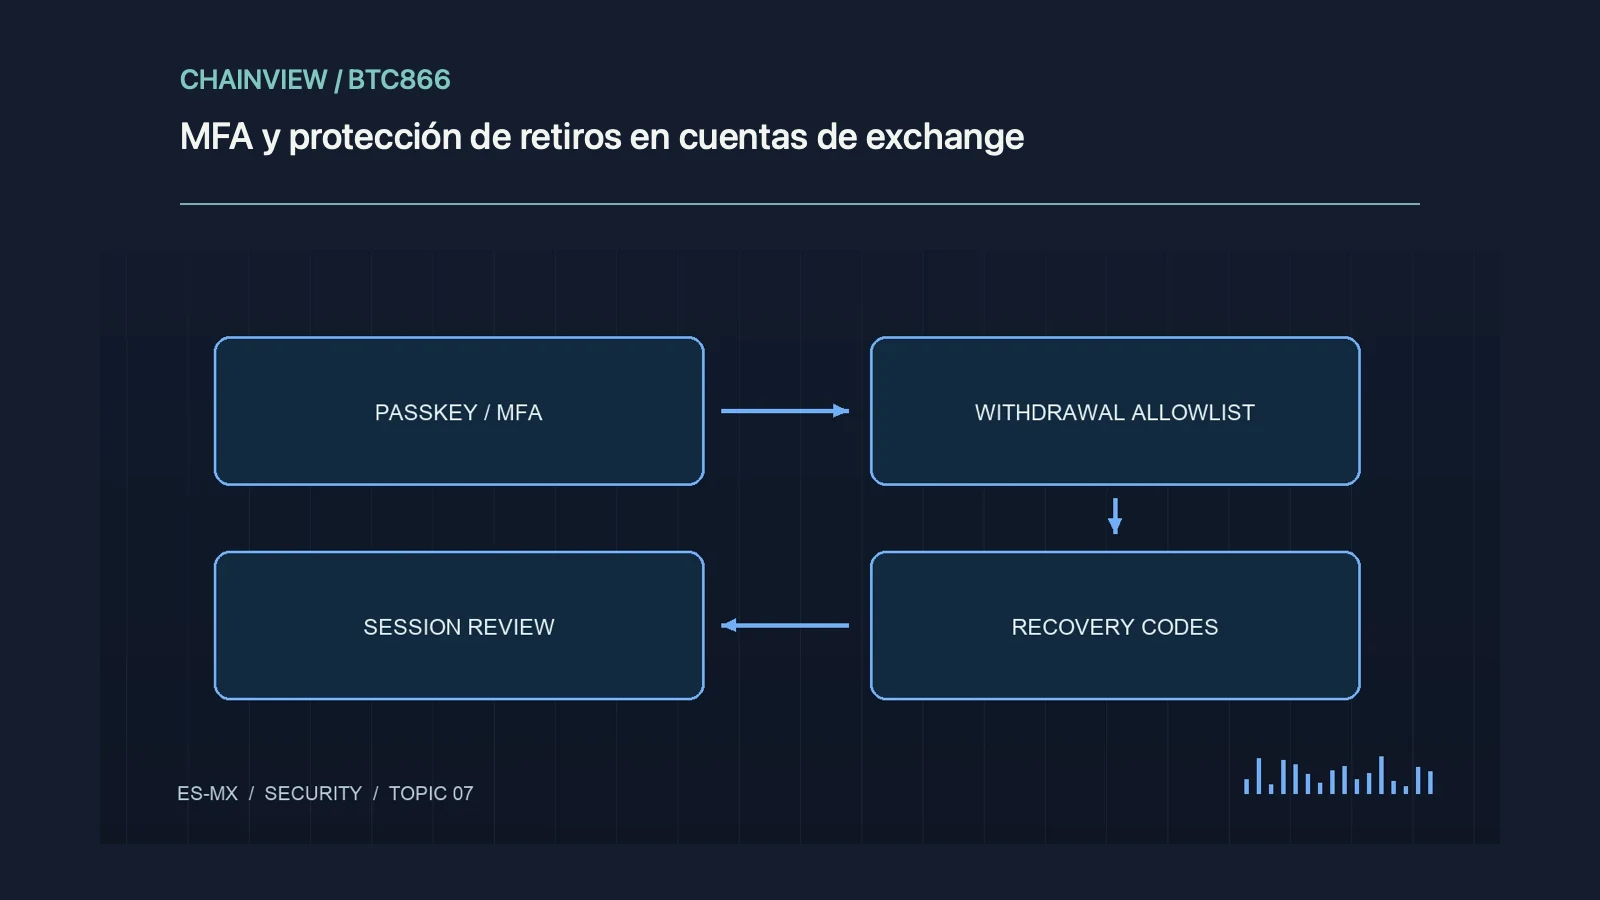
Activa lista blanca de direcciones y demora para cambios cuando existan. Comprueba si la protección cubre retiros API, transferencias internas y nuevas redes, porque el alcance varía. Una lista blanca mal revisada puede fijar una dirección equivocada. Realiza una prueba pequeña y conserva el nombre de red junto a cada destino.
Reduce privilegios y sesiones
Elimina claves API que no uses y desactiva permisos de retiro si una herramienta solo necesita lectura. Revisa dispositivos, sesiones y accesos recientes. No compartas códigos temporales con soporte; el atacante puede iniciar una operación real mientras te pide el código. Comprueba cada aviso desde la aplicación oficial abierta por ti.
Ensaya bloqueo y recuperación
Identifica el canal para congelar cuenta y los documentos exigidos antes de una emergencia. Prueba recuperar acceso sin desactivar barreras de forma permanente. Ante actividad desconocida, protege correo, revoca sesiones y claves, y comunica el incidente con horarios y comprobantes. MFA reduce tomas de cuenta, pero no elimina insolvencia del custodio ni errores voluntarios del titular.