原创主题配图: 链观 BTC866 原创主题图解 · ChainView BTC866 Editorial · CC BY 4.0
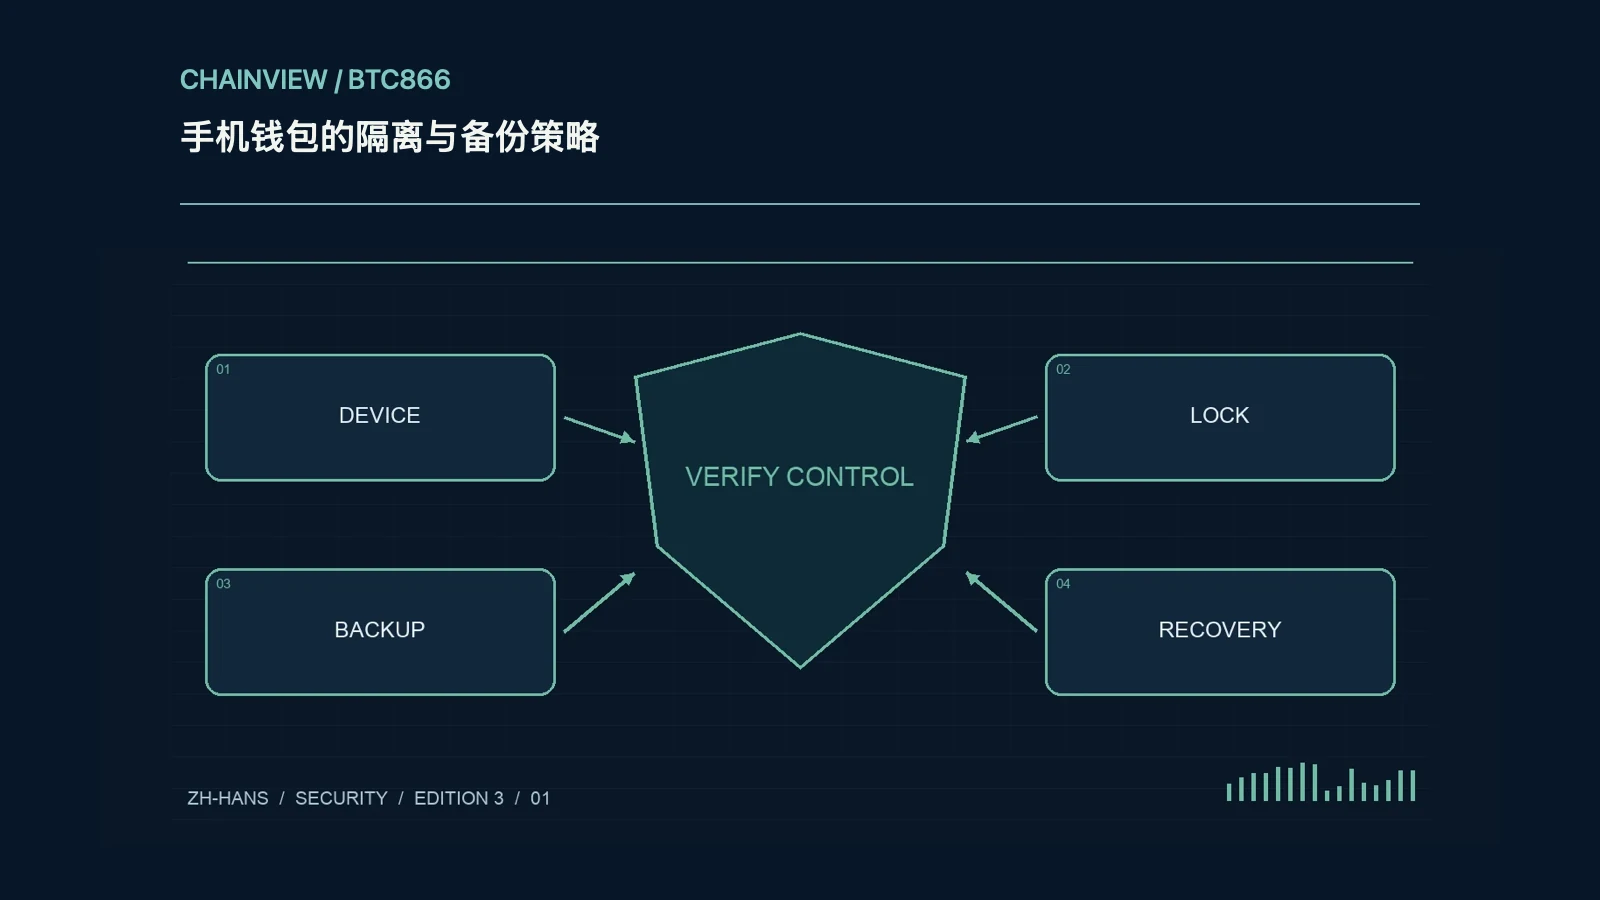
手机威胁模型与用途分层
手机钱包依赖操作系统、应用来源、屏幕锁、设备物理控制和钱包自身实现。先说明手机用于日常少额支付、试验应用还是长期储备,不同目标需要不同暴露范围。独立设备或账户可以减少部分共同失效,但不能自动消除恶意系统、钓鱼和恢复材料泄露。记录哪些应用能读取屏幕、通知或辅助功能,及时处理不必要权限;不要因为设备有生物识别,就假定所有签名请求与云端备份也获得同等保护。
备份同步与秘密位置
不同钱包对云备份、密钥加密、设备迁移和恢复材料的处理差异很大,应查当前版本官方说明,而非默认系统备份一定安全或一定包含完整钱包。照片、剪贴板、聊天收藏和普通云笔记都可能扩大秘密传播。把登录恢复、设备备份和链上资产恢复分开记录,确认每一份材料由谁能访问。若备份加密依赖同一手机上唯一的认证工具,设备丢失仍可能同时切断恢复;需要独立、受保护且可实际使用的后备路径。
更新与签名检查
从已验证的正式渠道安装更新,核对发布者、版本变化与新权限,不通过群聊中的所谓紧急升级包操作。签名前检查网络、账户、目标地址、额度和调用性质,手机小屏幕不应成为跳过细节的理由。支持时可使用交易预览,但预览与模拟也有覆盖限制,不能代替识别真实应用。设备越狱、系统过旧或来源不明时,应重新评估是否适合保管秘密;重新安装钱包并不会自动撤销已经泄露的种子或有效授权。
演练丢失与恢复流程
使用专门测试钱包验证恢复步骤、地址与必要参数,不在演练视频、截图或工单中暴露真实助记词。假设手机被盗,应先保护关联账号与通信渠道、保留事件时间,并判断秘密是否可能已被获取,而不只远程擦除后就放心。远程擦除能降低某些风险,却不能证明此前没有复制。定期检查联系人、备份位置和恢复工具可用性,按用途调整余额与权限;流程应让可信接手者理解步骤,但不把所有秘密集中到一张随手机携带的纸上。