주제별 원본 삽화: ChainView BTC866 주제별 원본 도해 · ChainView BTC866 Editorial · CC BY 4.0
주소와 개인키의 역할
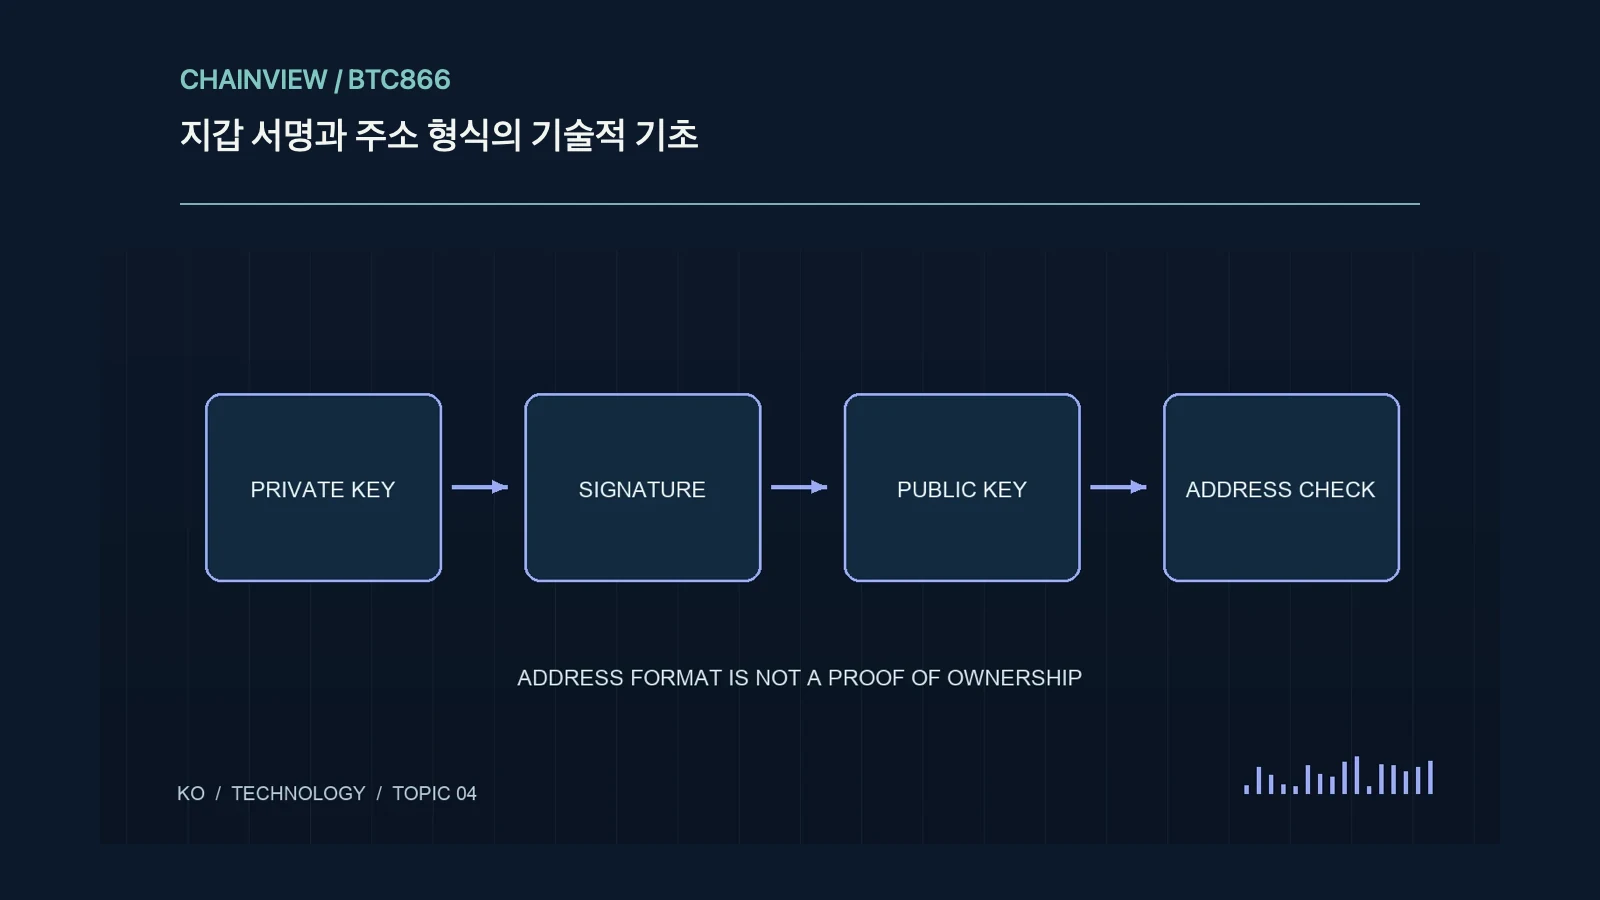
주소는 자산을 받기 위해 공유하는 식별 정보이고 개인키는 권한을 증명하는 비밀입니다. 주소만으로는 일반적으로 서명을 만들 수 없습니다. 복구 문구는 여러 키를 다시 만드는 기반이 될 수 있으므로 주소보다 훨씬 민감합니다. 계정형 체인과 비트코인의 거래 출력 구조는 다르며 모든 주소가 같은 방식의 잔고를 뜻하지 않습니다. 지갑 앱의 계정 이름은 체인 주소 자체가 아니라 사용자가 붙인 표시일 수 있습니다.
서명이 보장하는 범위
유효한 디지털 서명은 특정 키의 권한을 가진 주체가 해당 데이터에 서명했다는 사실을 검증합니다. 사람이 내용을 이해했다거나 상대방이 정직하다는 뜻은 아닙니다. 악성 사이트가 정상 지갑 창을 열어도 위험한 작업에 서명하게 할 수 있습니다. 보낸 금액, 수취 주소뿐 아니라 체인 식별자, 계약 호출과 승인 범위를 읽어야 합니다. 이해하지 못하는 이진 데이터의 무조건 서명은 피해야 합니다.
주소 형식과 체인 선택
비슷하게 생긴 주소가 여러 EVM 네트워크에서 사용되더라도 자산이 자동으로 이동하는 것은 아닙니다. 비트코인 주소 형식도 지갑이나 서비스의 지원 범위가 다를 수 있습니다. 문자열이 유효하다는 검사와 상대 서비스가 그 자산·체인을 지원한다는 확인은 별개입니다. 수취인이 제공한 네트워크, 계약 주소와 필요한 메모를 확인하고 주소 앞뒤 일부만 비교하지 말고 전체 주소를 검증하는 습관을 들이세요.
기기 화면에서 마지막 확인
하드웨어 지갑은 개인키를 기기 안에서 처리할 수 있지만 사용자가 잘못된 수취인을 승인하는 일까지 막지는 못합니다. 컴퓨터 화면과 별개로 신뢰하는 기기의 표시를 읽으세요. 주소를 복사할 때 악성 프로그램이 바꿀 수 있으므로 붙여넣은 후 다시 확인합니다. 메시지 서명도 로그인 증명인지 자산 사용 권한인지 구분해야 합니다. 서명 요청에 나온 서비스 도메인과 만료 시각도 확인할 필요가 있습니다.
실험과 복구를 분리하기
학습용 지갑은 실제 자산용 복구 문구와 분리하고 테스트넷에서 주소 생성과 서명 검증을 관찰하세요. 주소를 공개해도 개인키는 공개하지 않습니다. 지갑에서 계정을 삭제하는 행동이 온체인 자산이나 기존 계약 승인을 지우는 것은 아닙니다. 다른 프로그램으로 복구할 때는 파생 경로와 주소 형식 차이 때문에 잔고 표시가 달라질 수 있으므로 공식 문서를 참고하고 비밀을 웹페이지에 입력하지 마세요.
주소를 검증하는 실습에서는 실제 수취인의 주소 대신 자신이 만든 테스트 주소를 사용하세요. 서로 다른 네트워크를 선택했을 때 지갑이 어떤 경고를 주는지 관찰하되 실제 송금을 통해 오류를 시험할 필요는 없습니다. 체크섬은 일부 입력 오류를 찾는 장치이며 수취인의 신원이나 서비스 지원 여부까지 증명하지는 않습니다.