原创主题配图: 链观 BTC866 原创主题图解 · ChainView BTC866 Editorial · CC BY 4.0
熵不是看起来随机
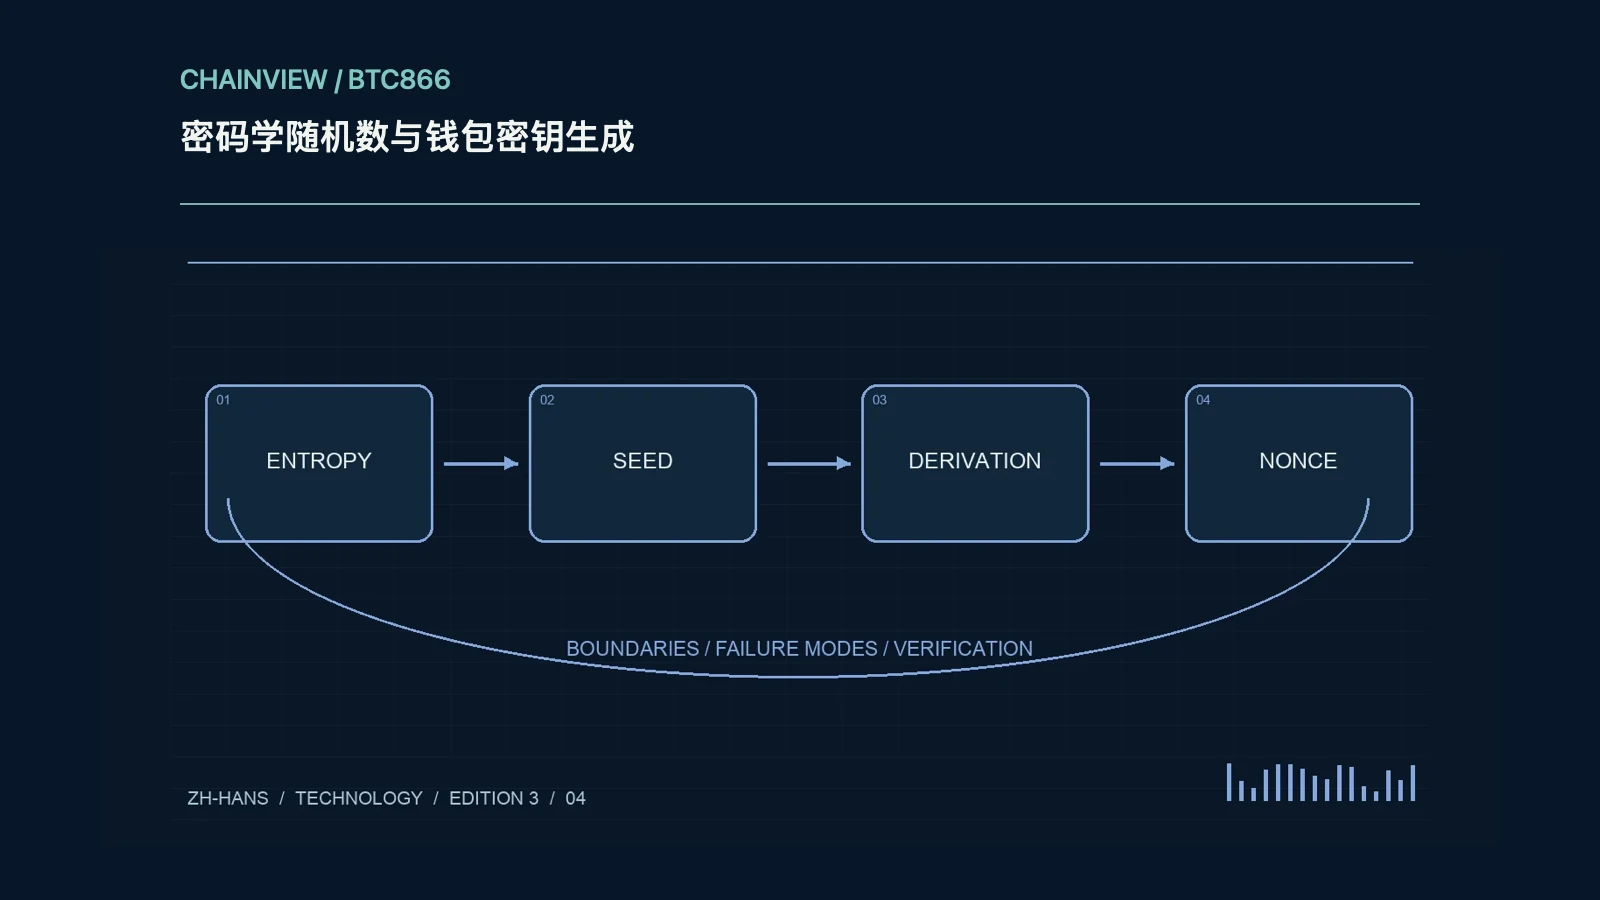
钱包密钥生成需要足够且不可预测的熵,长字符串看似杂乱不代表攻击者无法推测。生日、歌词、键盘乱敲、网页时间和公开区块哈希都不能随意替代经过审查的随机来源。操作系统提供的密码学随机接口与普通统计随机函数用途不同,软件应采用成熟实现并处理失败。用户不应为了追求可记忆而自行设计生成公式,也不要把真实恢复短语上传到在线随机性检测页面;统计测试无法证明一个具体秘密未被别人知道。
确定性派生不创造熵
确定性钱包可从种子派生多把密钥,便于备份与地址管理,但不会补足原始种子缺少的不可预测性。攻击者若猜中种子或弱口令,复杂派生路径也不自动阻止其重建。区分随机生成、口令强化、派生算法与地址编码,各步骤保护的问题不同。恢复时还需正确网络、钱包类型与派生信息;看到恢复后地址为空,应先核对这些参数,而不是在陌生网站反复导入种子尝试,增加泄露范围。
签名随机数也是安全边界
某些签名方案中,随机数重复或偏差可能泄露长期私钥,因此安全不只发生在创建钱包的一刻。成熟实现可能采用规定的确定性随机数流程,但这不意味着开发者可以随意固定常量。检查算法、库版本、侧信道防护和错误处理,区分协议数学性质与具体程序实现。发现历史漏洞时应查看受影响版本与签名条件,再决定密钥迁移范围;盲目更换地址却继续使用同一泄露种子,不能真正解决根本问题。
检查生成与恢复的证据
选择钱包时可检查开源实现、独立审查、发布来源和安全公告,但开源标签本身不是验证结论。演练应使用专门测试钱包和少量或无实际资产,确认备份能恢复正确地址,避免展示屏幕或拍摄秘密。若怀疑生成设备被控制,应依据可信流程在干净环境建立新钱包并审慎迁移,而不是继续修补已暴露的种子。记录钱包版本、恢复步骤和已验证的公开地址即可,日志中不需要保留私钥或助记词原文。