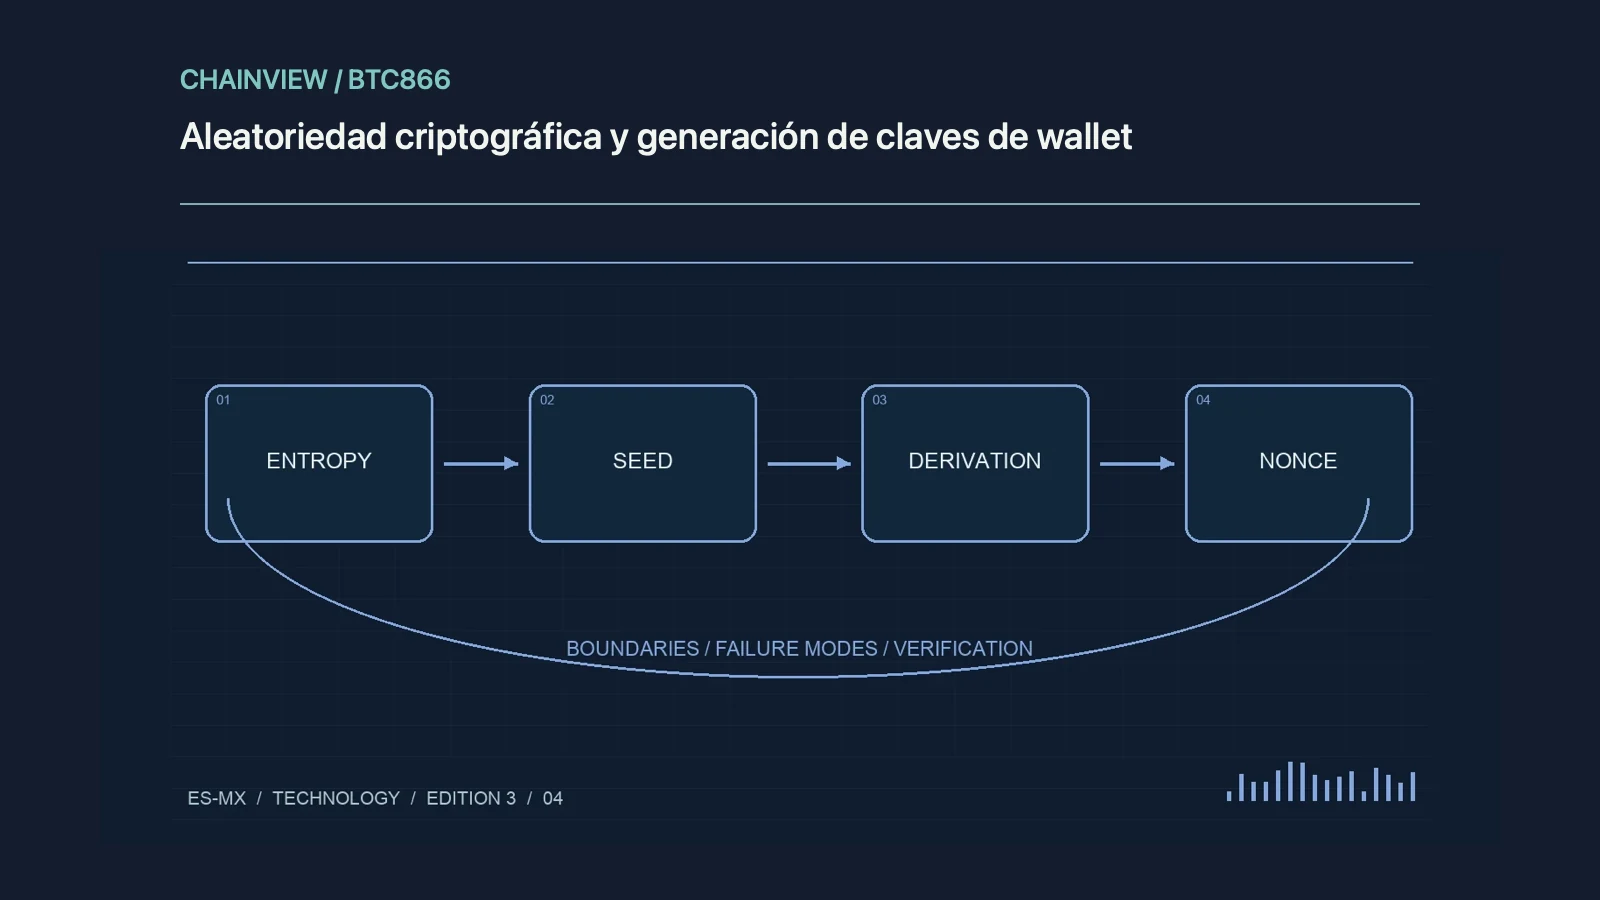
Ilustración original del tema: Diagrama original de ChainView BTC866 · ChainView BTC866 Editorial · CC BY 4.0
La entropía es el punto de partida
Una frase elegida por una persona no sustituye un generador criptográfico seguro. La derivación determinista reproduce muchas claves desde una semilla, pero no crea entropía nueva. Evita generadores web y dispositivos de origen incierto para fondos reales.
No improvises el algoritmo
Sesgos o repetición de nonces pueden comprometer firmas en ciertos esquemas. Usa bibliotecas mantenidas y revisadas, verifica procedencia y actualizaciones. Nunca publiques semillas para demostrar aleatoriedad; una auditoría examina diseño y pruebas sin exponer secretos de usuarios.
Una comprobación que puedes repetir
Revisa que el sistema use el generador seguro del sistema operativo y falle de forma explícita si no está listo. Comprueba documentación y pruebas de la biblioteca. Las estadísticas de una muestra pequeña no certifican seguridad; el diseño y la revisión independiente siguen siendo esenciales.
Mantén un registro de cambios
Anota dependencias, revisión de seguridad, permisos y plan de reversión antes de actualizar. Ensaya recuperación en una red de prueba y mide almacenamiento, ancho de banda y latencia. Publica límites conocidos para que el lector pueda valorar si una cifra o demostración representa su entorno.