原創主題配圖: 鏈觀 BTC866 原創主題圖解 · ChainView BTC866 Editorial · CC BY 4.0
熵不是看起來隨機
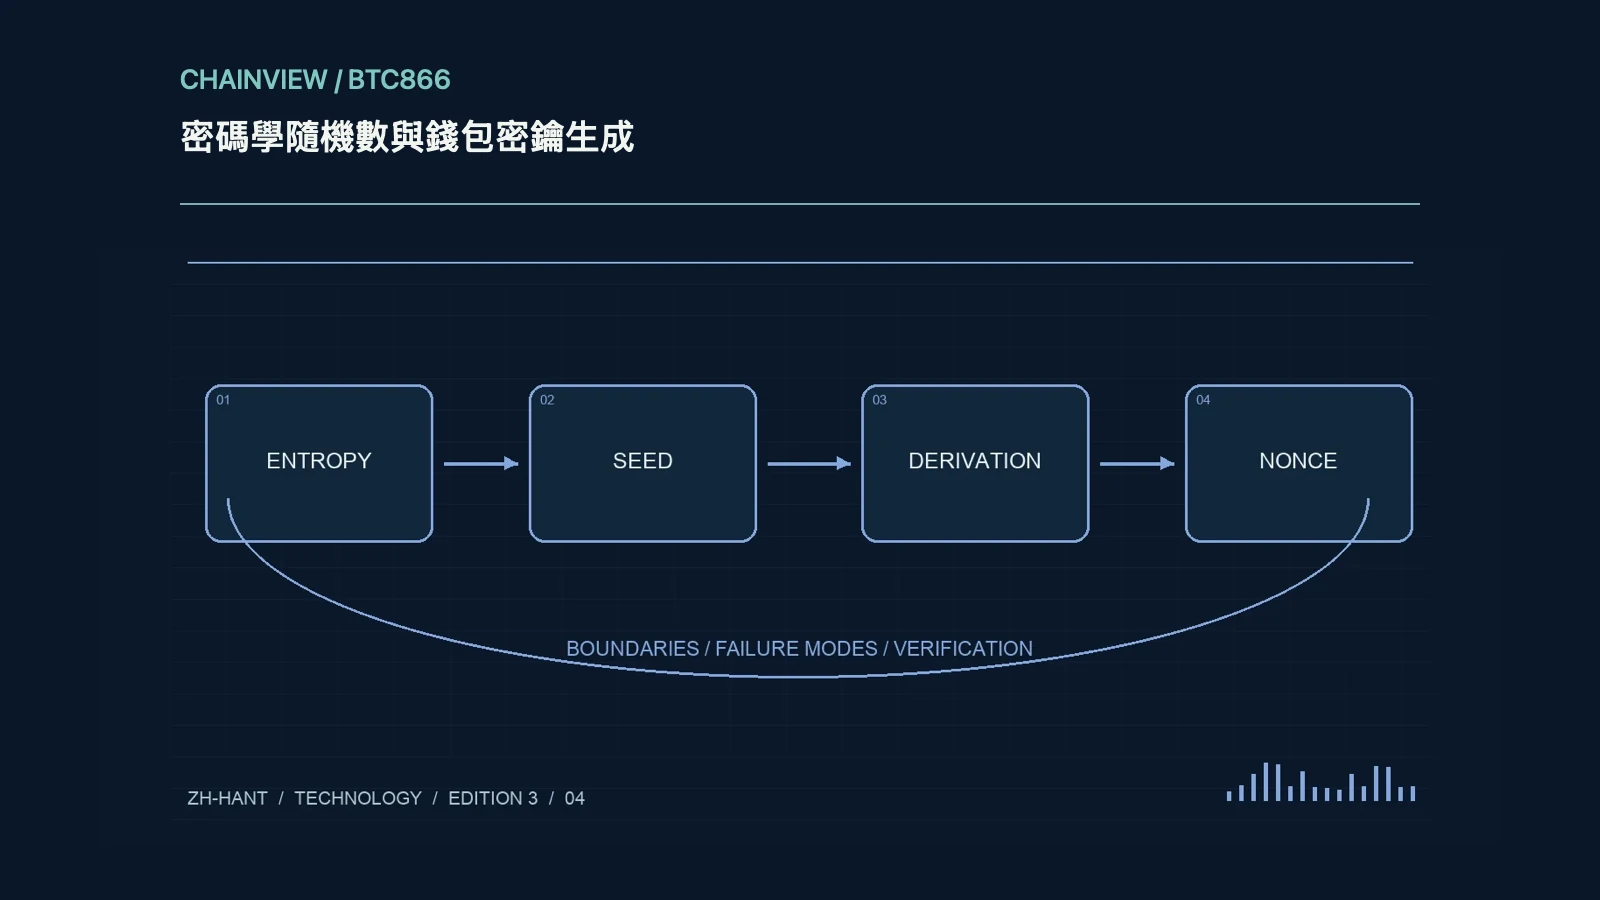
錢包密鑰生成需要足夠且不可預測的熵,長字符串看似雜亂不代表攻擊者無法推測。生日、歌詞、鍵盤亂敲、網頁時間和公開區塊哈希都不能隨意替代經過審查的隨機來源。操作系統提供的密碼學隨機接口與普通統計隨機函數用途不同,軟件應採用成熟實現並處理失敗。用戶不應為了追求可記憶而自行設計生成公式,也不要把真實恢復短語上傳到在線隨機性檢測頁面;統計測試無法證明一個具體秘密未被別人知道。
確定性派生不創造熵
確定性錢包可從種子派生多把密鑰,便於備份與地址管理,但不會補足原始種子缺少的不可預測性。攻擊者若猜中種子或弱口令,複雜派生路徑也不自動阻止其重建。區分隨機生成、口令強化、派生算法與地址編碼,各步驟保護的問題不同。恢復時還需正確網絡、錢包類型與派生信息;看到恢復後地址為空,應先核對這些參數,而不是在陌生網站反復導入種子嘗試,增加洩露範圍。
簽名隨機數也是安全邊界
某些簽名方案中,隨機數重復或偏差可能洩露長期私鑰,因此安全不只發生在創建錢包的一刻。成熟實現可能採用規定的確定性隨機數流程,但這不意味著開發者可以隨意固定常量。檢查算法、庫版本、側信道防護和錯誤處理,區分協議數學性質與具體程序實現。發現歷史漏洞時應查看受影響版本與簽名條件,再決定密鑰遷移範圍;盲目更換地址卻繼續使用同一洩露種子,不能真正解決根本問題。
檢查生成與恢復的證據
選擇錢包時可檢查開源實現、獨立審查、發佈來源和安全公告,但開源標籤本身不是驗證結論。演練應使用專門測試錢包和少量或無實際資產,確認備份能恢復正確地址,避免展示屏幕或拍攝秘密。若懷疑生成設備被控制,應依據可信流程在乾淨環境建立新錢包並審慎遷移,而不是繼續修補已暴露的種子。記錄錢包版本、恢復步驟和已驗證的公開地址即可,日誌中不需要保留私鑰或助記詞原文。