原创主题配图: 链观 BTC866 原创主题图解 · ChainView BTC866 Editorial · CC BY 4.0
识别风险来源
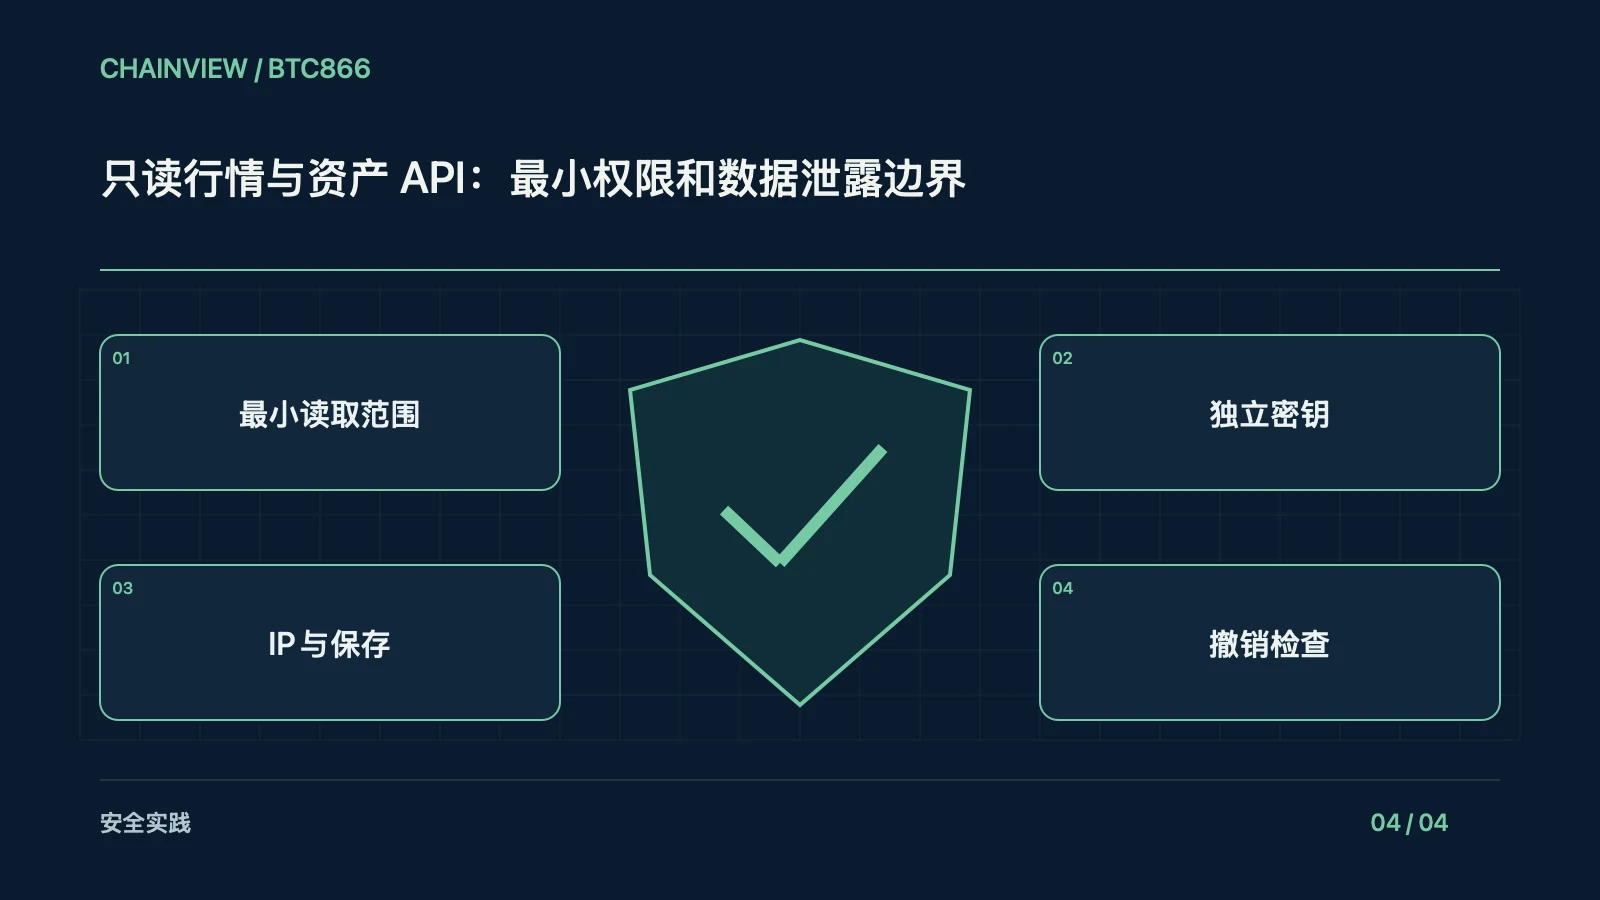
只读API密钥即使不能提款,也可能暴露余额、历史交易、子账户和财务习惯,对个人隐私很敏感。行情公开接口与账户私有接口应分开,资产追踪软件需要哪些数据要逐项确认。不要把只读理解为可公开,研究文件、截图、代码仓库和聊天记录都不应包含有效凭据。
报表服务可从读取数据推断交易习惯、资金规模和活跃时区,即使不显示身份也可能与其他资料关联。选择提供方时阅读数据用途和转交第三方政策,不把匿名地址等同于不可识别。
逐项核对
创建时检查默认权限、账户范围和每个端点,明确禁用交易、提款及不需要的账户管理功能。有些平台使用多个权限组合或另设子账户,不能凭一个标签判断全部能力。给每个服务创建独立凭据,记录用途、负责人和创建日期;某个应用泄露时可单独撤销,不必失去所有连接。
权限截图可帮助复核,但必须遮盖有效密钥和秘密签名部分。创建后再检查实际列表,确认没有因预设模板打开不需要的功能,子账户或机构环境还应记录谁能创建与修改凭据。
理解限制
在支持时使用合理IP限制、最小账户范围和短保留策略,但要理解服务商可能更换出口地址,限制配置错误也会中断同步。API签名秘密应由安全凭据管理方式保存,日志里仅保留脱敏标识。数据提供方能保存已导出历史,即使撤销密钥也不能保证旧副本消失,需阅读隐私、删除与备份政策。
IP白名单不是加密保存的替代,也不保护已导出的CSV。服务停止合作后询问保留与删除过程,必要时保存确认,但不要因收到删除邮件就断言备份中所有副本已立即消失。
安全处置
密码更改、退出网页登录或启用双因素不一定撤销API密钥,必须在凭据列表单独核对。删除一个追踪应用也可能只停止本地使用,服务器端授权仍有效。撤销后验证旧凭据不再访问,并检查活跃会话、导出记录与异常查询;若怀疑泄露,先停止使用和轮换,不把旧秘密贴给支持人员验证。
轮换时先建立最小权限的新凭据、验证必要读取,再撤销旧凭据,并记录短暂重叠窗口。若怀疑攻击正在发生,可优先立即撤销;两种情景的时序应清楚,不能机械沿用同一维护步骤。
长期维护
维护表可以记录服务、权限、账户、IP限制、最后使用、保留期限和撤销结果。定期清理未用连接,更新密钥时协调新旧切换,避免为了恢复报表临时开启提款权限。文章应强调读取权限的隐私价值,同时区分访问撤销与已披露数据删除,让用户能真正控制数据分享,而不是仅获得没有提款权限就绝对安全的错觉。
审查日志时关注不寻常端点、时间和账户范围,但平台未提供日志时应标明不可见。不要编造没有异常访问的结论,读取权限泄露可能没有资产转移,仍需要隐私和身份风险评估。