주제별 원본 삽화: ChainView BTC866 주제별 원본 도해 · ChainView BTC866 Editorial · CC BY 4.0
조회 권한의 민감성
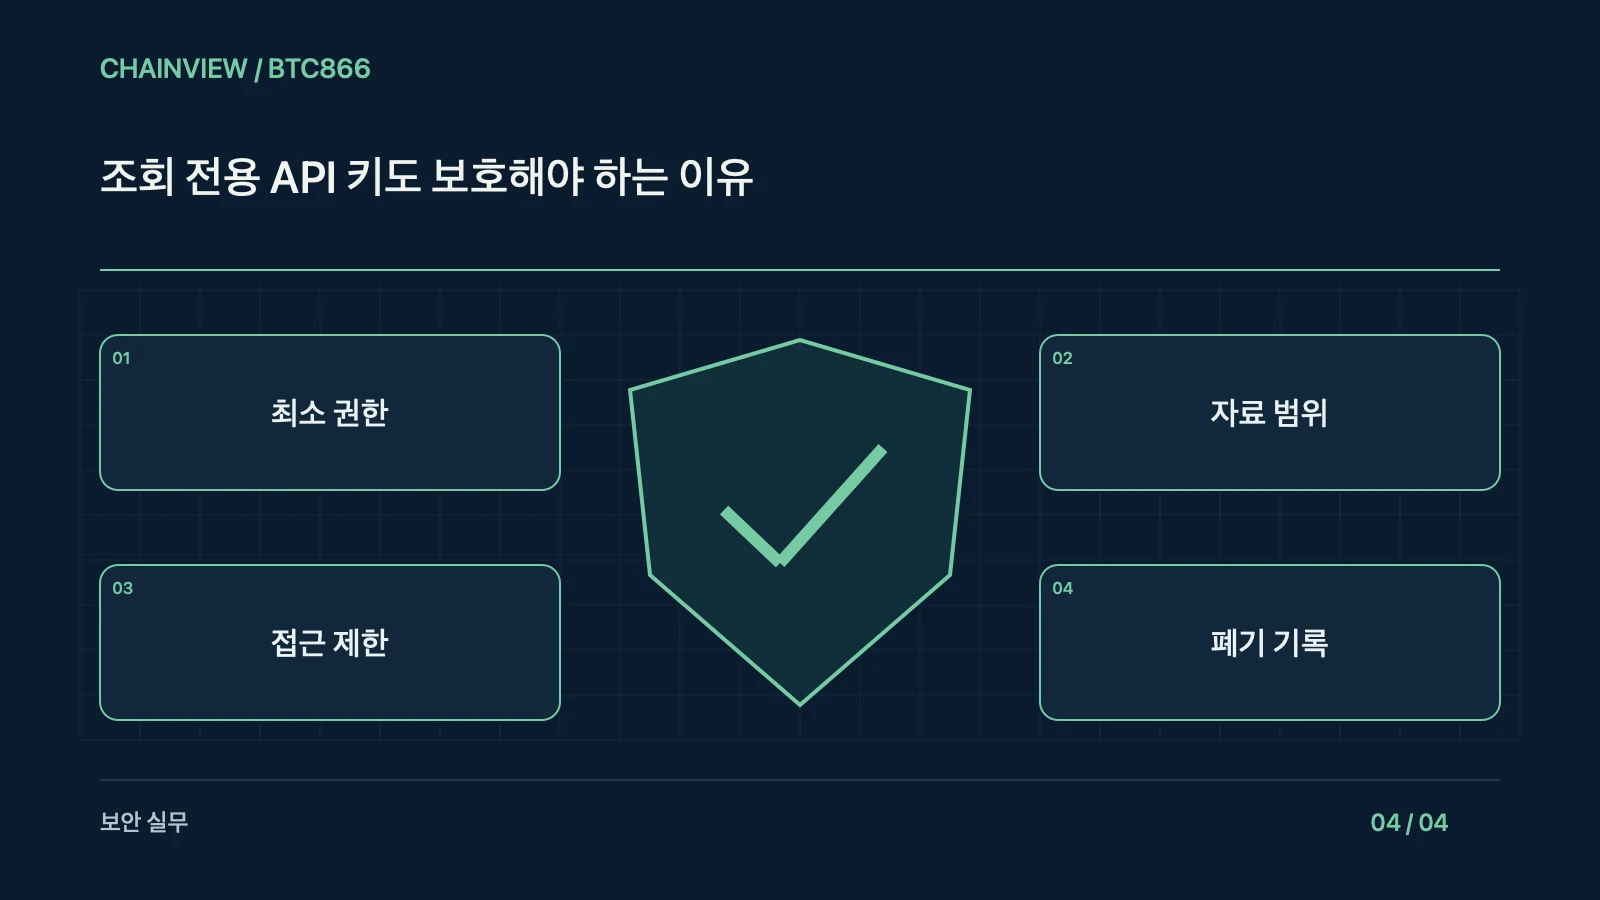
조회 전용 키는 보통 주문과 출금을 실행하지 못하지만 잔고와 거래 이력, 계정 식별 정보를 읽을 수 있습니다. 이 자료는 자산 규모와 생활 패턴, 거래 전략을 드러낼 수 있습니다. 정확한 접근 범위는 거래소별 권한 문서를 확인해야 하며 조회 전용이라는 이름만 믿지 마세요. 하위 계정 전체를 읽는지 특정 시장과 기간만 읽는지, 개인정보가 포함되는지도 구분합니다.
필요한 기능만 허용
회계 도구가 거래 조회만 필요하다면 주문과 자금 이동 권한을 추가할 이유가 없습니다. 계정별로 별도 키를 만들고 지원된다면 IP 허용 목록과 만료일을 설정하세요. 고정 IP가 없는 서비스라면 그 제한을 실제로 지원하는지 먼저 확인합니다. 테스트 환경과 실제 자산 계정의 키를 분리하고 오류를 해결한다며 관리자 권한을 넓히기 전에 필요한 API 경로를 문서에서 확인하는 편이 좋습니다.
제삼자 도구 평가
도구가 키를 어디에 저장하고 누가 접근하며 데이터를 얼마나 오래 보유하는지 읽습니다. 서비스 종료와 계정 삭제 때 키와 수집된 자료를 어떻게 없애는지도 중요합니다. 제공자가 읽기 전용이라 안전하다고 강조해도 자료 유출 위험은 남습니다. 거래소의 공식 연결 방식과 제한된 권한 위임 기능이 있다면 일반 키와 차이를 비교하세요. 도구의 이름과 홍보만으로 개인정보 처리의 적절성을 확정할 수는 없습니다.
비밀을 남기지 않는 운영
API 키와 비밀 값은 공개 코드 저장소와 화면 캡처, 고객 지원 메시지와 로그에 넣지 않습니다. 프로그램 오류를 조사할 때 인증 헤더와 서명을 지우고 필요한 요청 식별자만 전달하세요. 비밀 저장소와 접근 통제를 사용하고 사람이 여러 명이면 같은 키를 공유하기보다 책임을 구분합니다. 키를 교체할 때는 새 키의 기능을 확인한 다음 오래된 키를 폐기하고 이전 연결이 더 이상 작동하지 않는지 검증해야 합니다.
유출 의심 시 확인
키를 즉시 해제하고 마지막 사용 시각과 접근 IP, 조회 범위와 비정상 요청을 확인합니다. 주문과 출금 권한이 정말 없었는지 다시 점검하고 거래소의 세션과 계정 보안도 확인하세요. 키를 폐기해도 이미 내려받은 거래 자료는 자동 삭제되지 않습니다. 영향을 받은 개인정보와 제삼자 보관 상태를 기록하고 필요한 통지 절차를 검토합니다. 최소 권한은 사고를 없애는 보증보다 피해 범위를 줄이는 관리 원칙입니다.
직접 확인하는 연습
제삼자 연결을 하나 중단하는 연습을 해 보세요. 서비스 화면에서 연결을 삭제한 뒤 거래소에서 키를 폐기해야 하는지 확인하고 새 조회가 실제로 거절되는지 점검합니다. 계정 삭제와 키 폐기는 같은 동작이 아닐 수 있습니다.