Ilustración original del tema: Diagrama original de ChainView BTC866 · ChainView BTC866 Editorial · CC BY 4.0
Qué significa el máximo anunciado
La cifra máxima de una recompensa depende de condiciones de elegibilidad y gravedad. No es una reserva de seguros, una auditoría completa ni una demostración de que ya no quedan vulnerabilidades.
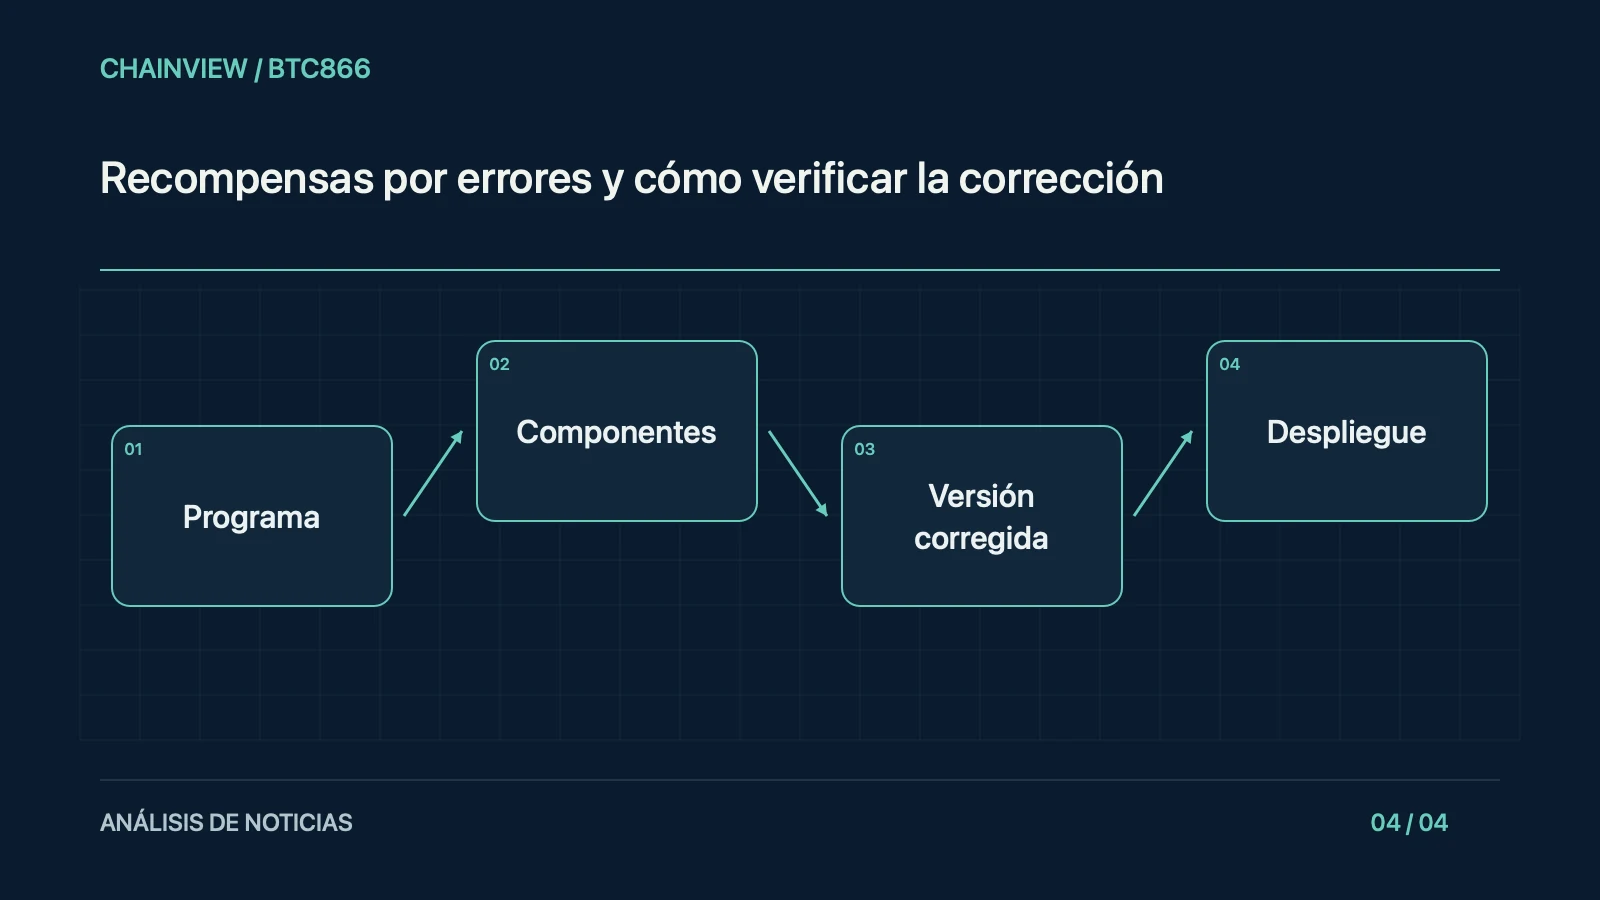
Componentes dentro del programa
El programa puede cubrir ciertos contratos y excluir interfaces, servicios externos o versiones antiguas. Lea las reglas de reporte y compare el código incluido con la versión efectivamente desplegada.
Cerrar una incidencia no es desplegar
Una incidencia cerrada puede significar que se aceptó un informe, no que la corrección llegó a producción. Busque notas de versión, identificador de la compilación y referencia a las versiones afectadas.
La dependencia que sigue sin actualizar
Por ejemplo, una biblioteca corregida en el repositorio no protege una aplicación que sigue usando la versión anterior. Se necesita evidencia de actualización de esa dependencia en el producto en uso.
Divulgación con límites claros
Respete la divulgación coordinada y no publique instrucciones de explotación ni datos confidenciales. Si aún falta confirmar el despliegue, describa esa incertidumbre en vez de declarar resuelto todo el riesgo.
Seguir las etapas de una corrección
Un seguimiento responsable distingue el hallazgo, la validación, el cambio de código y la entrega al usuario. Registre cada fecha y no llame parche a una simple recomendación de desactivar funciones. Consulte si hay acción requerida para instalaciones antiguas, dispositivos desconectados o integraciones de terceros. Cuando un proveedor no publica detalles por coordinación de seguridad, explique ese límite sin tratar la falta de información como prueba de que no hubo exposición ni como confirmación de un incidente mayor.