原创主题配图: 链观 BTC866 原创主题图解 · ChainView BTC866 Editorial · CC BY 4.0
列出应用请求的权限
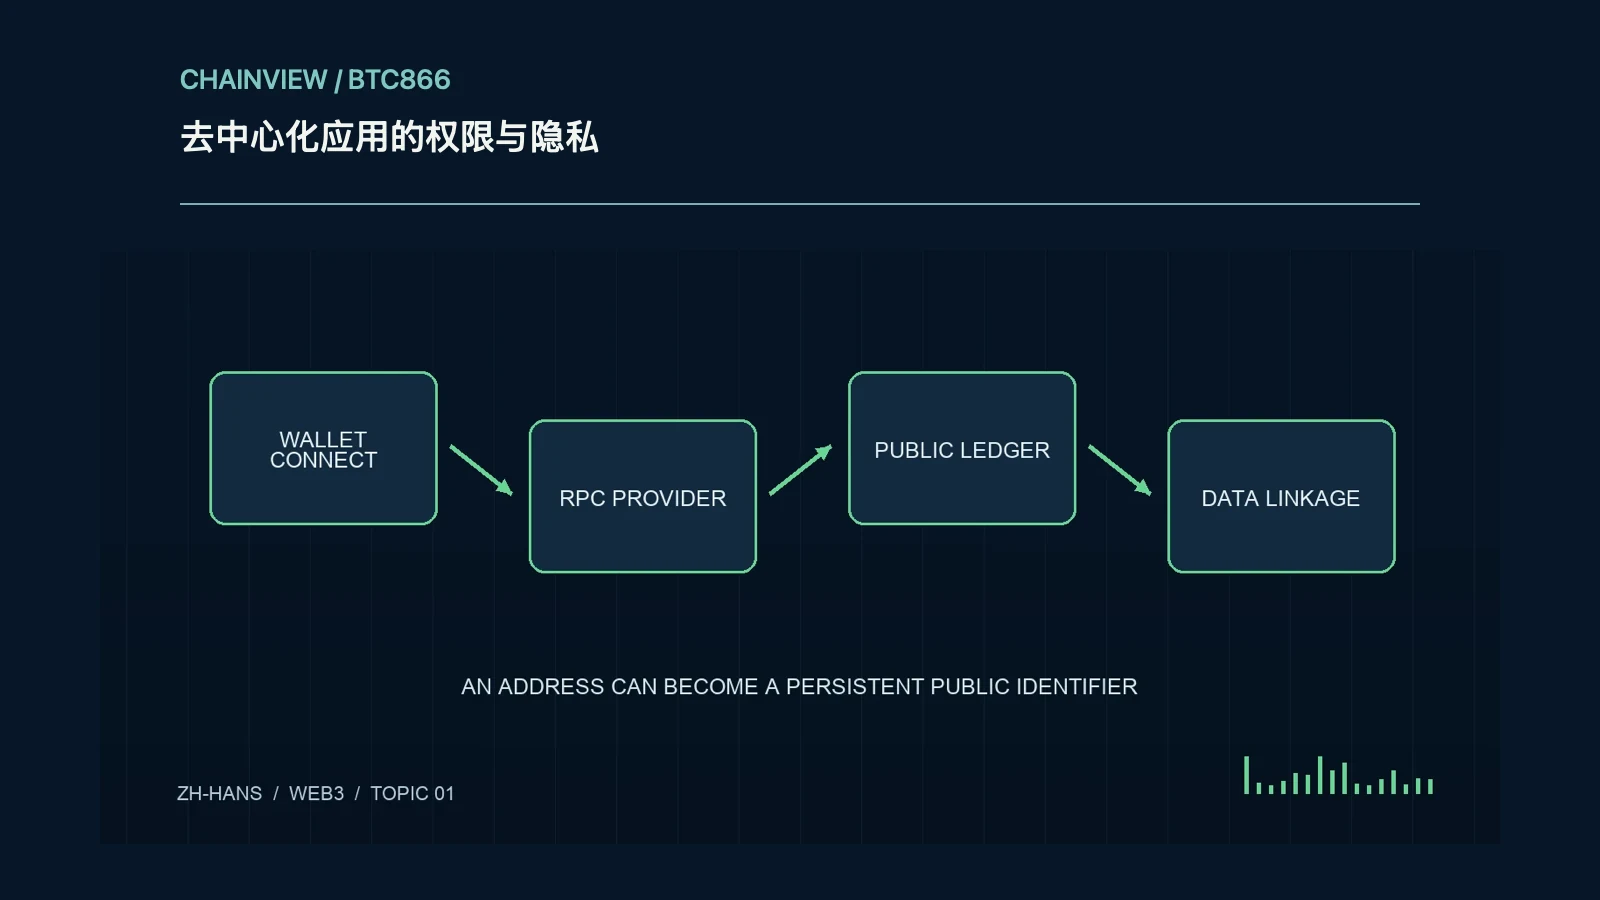
应用可能请求读取地址、签名登录、访问电子邮件、定位、通知或链上授权。建立权限清单,区分浏览器权限、服务器保存的数据与智能合约权限。拒绝某项权限是否影响核心功能,也应通过说明文档判断。钱包连接只是一个入口,隐私风险还包括嵌入式分析、第三方脚本和账户资料,不应只检查链上交易。
公开链上的关联
地址、时间、金额与合约互动通常可被公开查询,和交易所身份、收款记录或社交资料结合后可能形成关联。创建新地址不一定切断历史联系,地址间转账也可能提供直接线索。把公开地址发布在个人主页前,考虑余额和活动长期可见的后果;不要把假名地址描述为匿名身份的保证。
签名登录的会话风险
签名登录通常证明地址控制权,但还应限定域名、用途、链编号、随机数和有效期。登录后会话 cookie 或访问令牌可能持续有效,退出页面不一定撤销全部会话。检查账户的活动设备与会话管理,避免在共享电脑保留连接。对看不懂的登录内容应拒绝,不能只因钱包说“不花 gas”就判断安全。
数据保存与第三方
阅读隐私说明中的数据类别、处理目的、保存时间、共享对象和删除方式。链上数据通常不能由应用单方删除,而服务器上的联系方式和分析标识符可能有不同处理规则。确认客服请求通过什么渠道提交,避免把身份证明上传到陌生工单页面。应用声称“去中心化”并不意味着它不收集可识别信息。
减少不必要的暴露
根据用途分开日常测试账户与长期储备地址,限制浏览器扩展权限,并定期检查设备和会话。不要把隔离账户视为绝对匿名工具,充值路径和使用习惯仍可能关联。只提供完成任务所需的信息,避免在公开讨论中同时发布地址、资产截图和真实身份。安全操作需要兼顾可恢复性,不能为隐私彻底丢弃必要备份。
退出应用后的复核
停止使用时检查链上授权、登录会话、浏览器权限、订阅和服务器账户删除选项。断开钱包不一定改变已存在的授权或已经发布的数据。保存必要的交易与税务记录,再依据正式流程申请删除可删除信息。若发现异常签名或权限,先停止交互并核实范围,不能靠重装钱包就假定链上风险已经消失。
具体核验案例
假设应用同时获得钱包地址、邮箱和分析标识符,即使不保存姓名,也可能把链上活动与账户关联。记录每类数据的用途、保存期与第三方共享,再检查退出时能撤销哪些会话和权限。删除服务器账户不等于删除公开链记录,断开钱包也不等于撤销代币授权。将数据删除、会话终止和链上撤销分开操作,才能避免一个退出按钮制造全面清理的错觉。