Ilustración original del tema: Diagrama original de ChainView BTC866 · ChainView BTC866 Editorial · CC BY 4.0
Contén primero
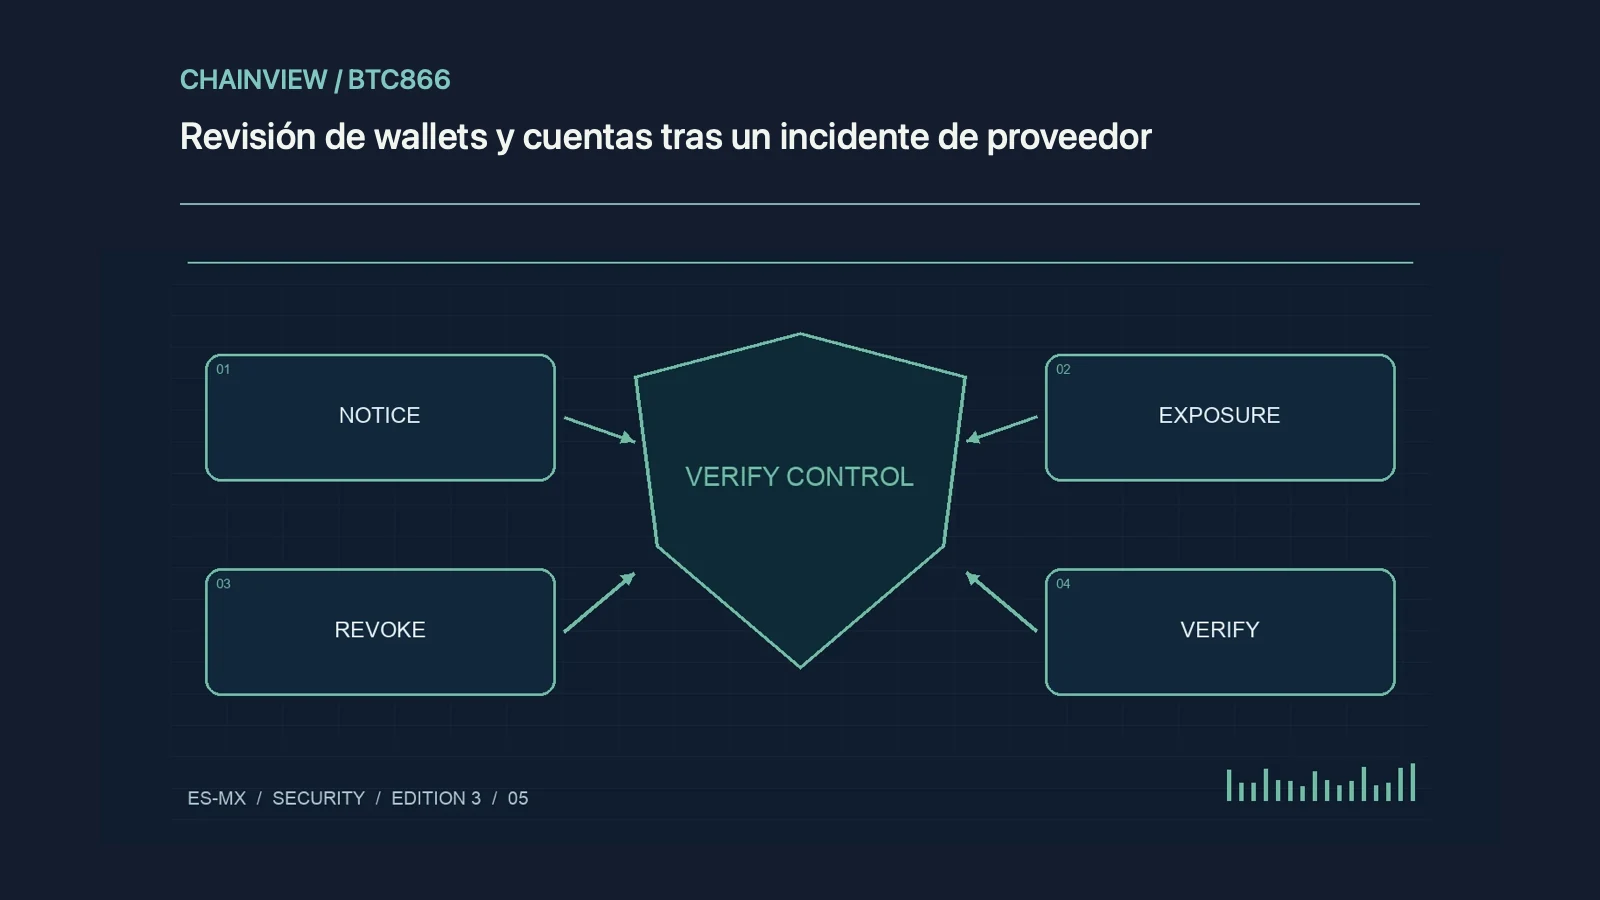
Ante una brecha de proveedor, congela retiros si procede, desconecta integraciones y guarda logs antes de limpiar. Identifica qué credenciales, sesiones, API y aprobaciones estuvieron expuestas; no asumas que una contraseña cambiada revoca tokens.
Reconcilia y comunica
Compara saldos y movimientos con una copia temporal. Revoca permisos, rota claves y documenta hora de cada acción. Pide al proveedor indicador técnico y alcance; no compartas una semilla para demostrar propiedad. Eleva a canales formales si falta respuesta.
Una comprobación que puedes repetir
Mantén una cronología de exposición y acciones, con hashes o copias de registros pertinentes. Una migración de wallet puede ser necesaria si la semilla quedó comprometida; cambiar una contraseña no cambia esa semilla. Verifica una nueva dirección por un canal independiente antes de mover fondos.
Método y límites de lectura
Separa dispositivo diario, dispositivo de firma y copias de recuperación. Define cómo aislar una cuenta, revocar autorizaciones, congelar retiros y conservar evidencias. Prueba restauración con una copia que no contenga la clave en texto claro. Después de un incidente de proveedor, cambia credenciales y revisa permisos incluso si no observas una pérdida.