Ilustración original del tema: Diagrama original de ChainView BTC866 · ChainView BTC866 Editorial · CC BY 4.0
El historial no es una libreta segura
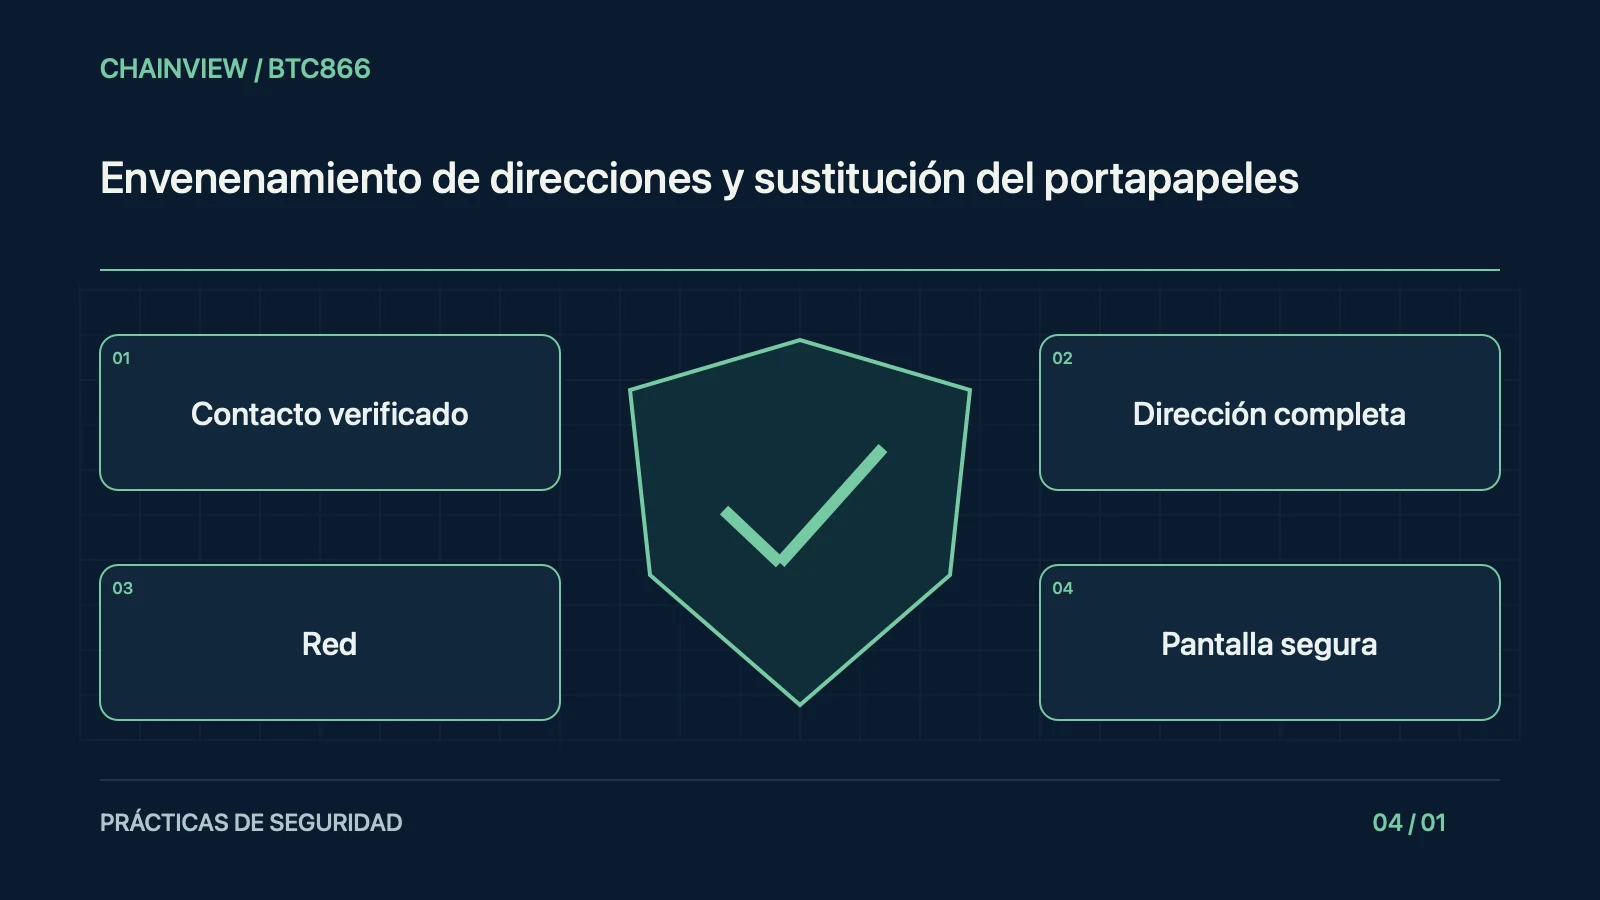
Un atacante puede introducir en el historial una dirección parecida a la de un destinatario conocido. Las transferencias recientes no forman una libreta de contactos autenticada, aunque los primeros y últimos caracteres coincidan.
Dirección pegada y código QR
El malware puede cambiar una dirección al pegarla; un código QR también puede incluir otra red o destinatario. Revisar sólo una parte de la cadena de caracteres deja abierta esa sustitución.
Revisar la ruta completa
Obtenga el dato por un canal independiente, contraste dirección completa y red, y use la pantalla del dispositivo cuando esté disponible. Revise también el importe y el contrato del activo que va a enviar.
El límite del envío de prueba
Un envío pequeño satisfactorio confirma la ruta de ese momento. Si luego vuelve a copiar y pegar, debe revisar de nuevo: el contenido del portapapeles puede cambiar entre las dos operaciones.
Detenerse ante una discrepancia
No reutilice direcciones desde una transacción desconocida ni responda a supuestos avisos de devolución. Si detecta diferencias, detenga el flujo y verifique el equipo antes de seguir operando.
Preparar contactos antes de una urgencia
Prepare una libreta de destinatarios obtenida mediante contacto auténtico y registre cuándo se verificó cada cambio. Las direcciones recibidas en polvo o transferencias sin contexto merecen especial cautela, no una devolución automática. Si el dispositivo de firma no muestra toda la información, consulte sus límites antes de aprobar operaciones de alto valor. El envío de prueba es una medida adicional y no sustituye la revisión posterior; una manipulación intermitente puede actuar sólo cuando el importe supera un umbral elegido por el atacante.