原创主题配图: 链观 BTC866 原创主题图解 · ChainView BTC866 Editorial · CC BY 4.0
最高奖励不等于保险储备
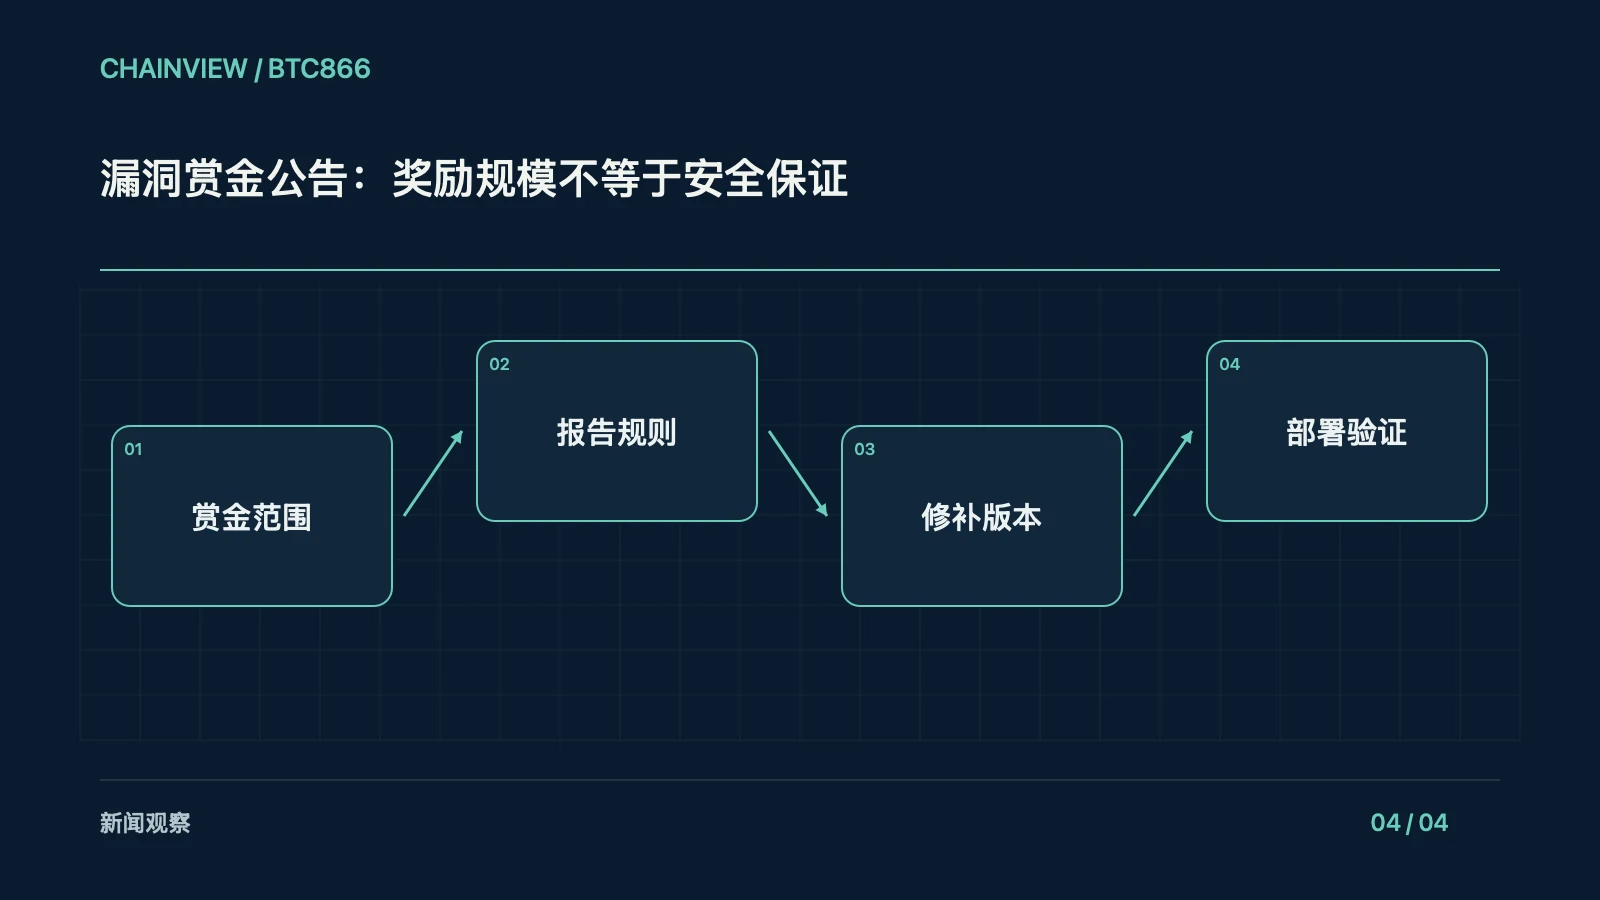
漏洞赏金公告中的最高金额通常附带严重性、范围、证据和评审条件,不代表已准备一笔可赔付所有用户的保险资金。项目设置赏金有助于吸引研究,却不证明没有漏洞或所有代码已经审计。阅读奖励表、付款形式、资格、适用法律及变更规则,确认数字是单次上限还是计划总额。媒体若只引用最大值,应同时说明这是有条件激励,不应把奖励金额当作资产安全评级或开发质量排名。
范围与排除项决定覆盖
赏金计划通常列明网站、合约、客户端、版本和不受理威胁,可能排除社会工程、第三方基础设施或已知问题。记录生产合约地址与源码版本,检查实际部署是否与研究目标一致;仓库最新代码不一定已经上线。范围广也不代表每项都经过相同强度检查,范围外问题更不能被视为已安全。对研究者,应按正式规则和授权环境工作,不通过真实用户资金或共享系统验证未经许可的猜测。
关闭报告与完成修补不同
平台将问题标为已解决、发放奖励或合并代码,只能证明对应流程发生,不能单独证明所有受影响部署已经替换。核对版本说明、修补提交、部署地址、升级交易和仍需用户更新的条件。某项修补可能依赖配置或数据迁移,旧客户端和未升级服务仍可能暴露。独立复核应基于已公开的安全信息与允许的测试,不把复现细节扩散到尚未修补的环境,尤其避免公开可直接利用的操作步骤。
用时间线解读披露
假设研究者一日提交报告,五日维护者确认,十日发布修补,十五日部分服务完成部署。报道不能在五日就写全网修复,也不能把十日下载可用等同于全部用户采用。事实卡列报告、确认、发布、部署、用户动作和剩余范围,并说明日期来自谁。若敏感细节尚处协调披露期,只报道必要的影响与防护建议;奖励支付时间与技术修复时间应分开,不推断付款证明修补质量。
将安全消息转成维护清单
普通用户需要知道受影响产品和版本、可信更新入口、是否需暂停某功能,以及如何核对恢复正常,而不是看到耸动漏洞名后盲目迁移。维护者应保存版本、备份必要资料、按支持说明更新并检查结果。若官方未确认资产受损,不应凭猜测编造损失金额;若仍有未知,也不能笼统保证安全。持续跟踪后续公告和更正,才能让赏金新闻帮助读者理解改进与边界,而非把奖励数字包装成永久保证。
对比两次赏金公告时,也应检查范围是否扩大、奖励条件是否更严格、支付资产是否改变,以及过去报告是否被重新归类。最高金额上涨可能只是市场宣传或范围变化,不能直接得出漏洞数量下降。可记录已公开的修补证据和仍未覆盖组件,但不要为了补齐研究而测试未经授权的目标;公开报道应服务防护,而非提供攻击捷径。