原创主题配图: 链观 BTC866 原创主题图解 · ChainView BTC866 Editorial · CC BY 4.0
可信发布源的确定
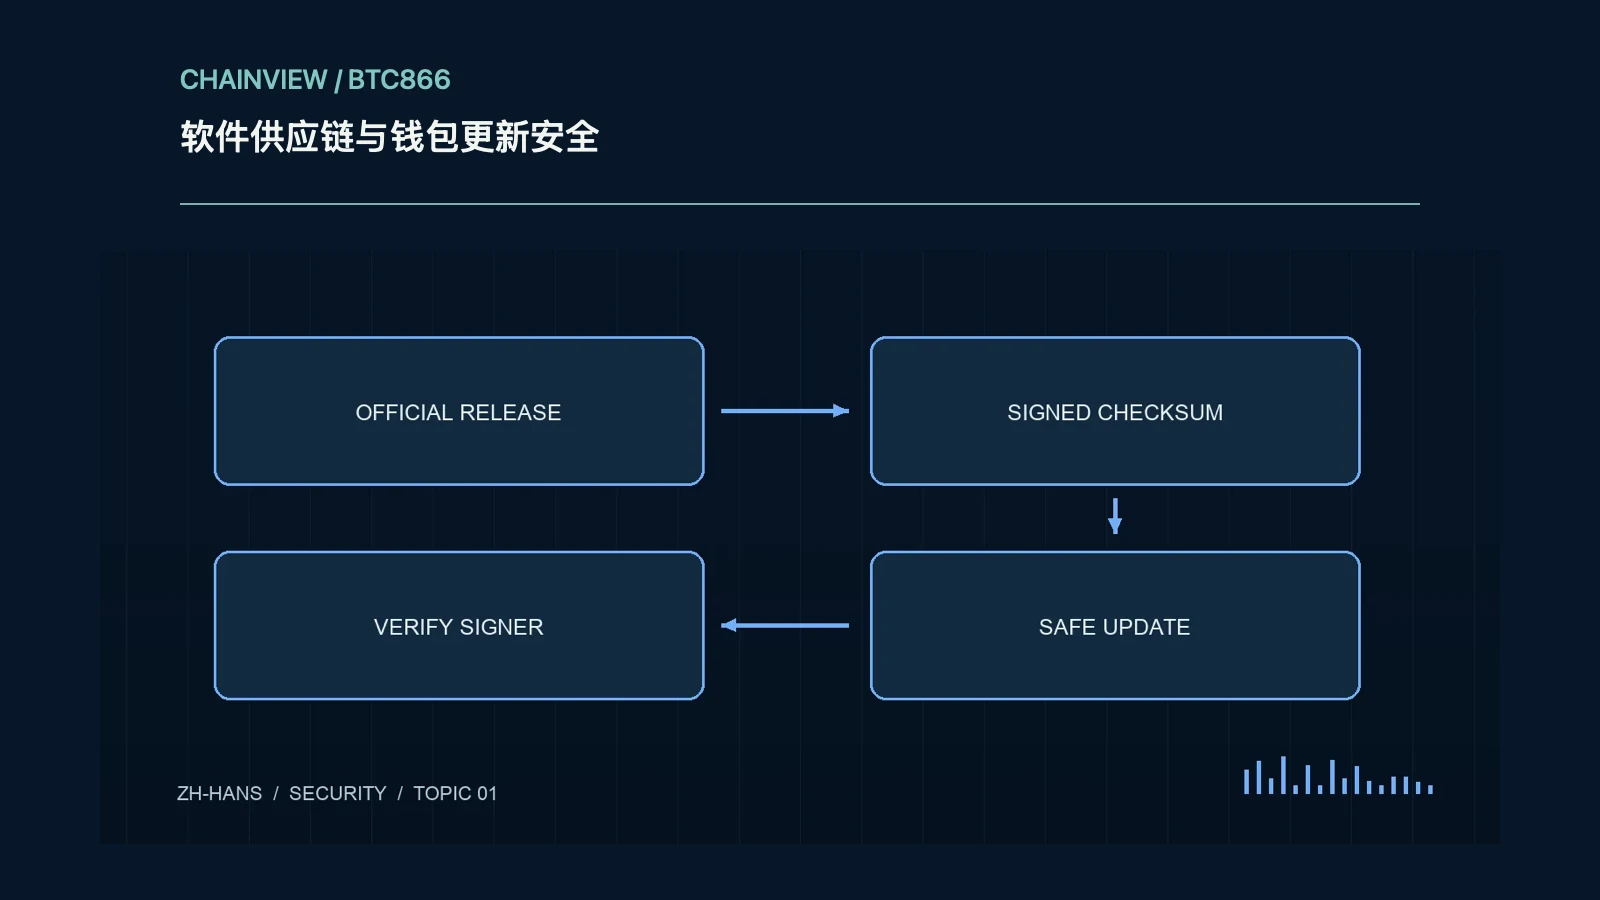
钱包更新应从已确认的官方域名、应用商店或项目仓库进入,避免通过搜索广告或私信附件安装。先保存正式分发渠道与签名密钥说明,检查名称相似的仿冒项目。软件开源不代表任何下载都来自原作者;第三方重打包可能加入恶意代码。发布网站与代码仓库也可能发生供应链事故,因此来源核对要与验证结合。
哈希与签名的不同用途
哈希用于比较文件内容是否一致,签名用于验证某个密钥是否认可该文件。若文件和哈希都来自同一个被篡改页面,仅比对哈希不足以确认作者。核对官方说明中的签名密钥指纹与轮换通知,使用支持的工具验证。无法解释的警告不应简单忽略,尤其是签名无效、密钥不符或下载文件与发布资产不同。
版本说明与权限变化
阅读更新修复的问题、已知限制、依赖版本和新增权限。钱包突然要求辅助功能、屏幕录制或不相关文件访问,需要有具体合理解释。安全更新可能值得及时安装,但“紧急”字样本身不能证明附件真实。确认操作系统要求、数据库迁移和硬件兼容性,避免在无法恢复或缺乏备份时盲目安装重要版本。
扩展和依赖也在攻击面内
浏览器扩展自动更新、包管理器依赖和构建工具都可能影响钱包使用环境。减少不必要扩展,检查发布者与权限,避免在敏感操作设备运行不明脚本。开发者应锁定依赖版本、审查变更并保护发布凭据;普通用户不必为了“验证安全”执行陌生终端命令。一个可信钱包不能自动抵消同一设备上的恶意软件。
回滚和恢复条件
升级前确认必要备份存在,并了解新版是否修改数据格式。旧安装包未必能读取新数据库,降级也可能重新引入已修复漏洞。硬件钱包固件恢复与应用重装的要求不同,应遵循对应设备说明。备份不等于把种子输入更新页面;任何要求上传恢复短语以完成安装的流程,都应视为重大异常并停止。
更新后的核验记录
更新后记录版本、签名验证结果与安装时间,检查预期地址、余额显示和连接设置。先观察而非立刻进行大额操作,必要时用测试环境确认功能。发现异常保留安装来源与日志,通过官方渠道报告,不公开密钥或完整敏感配置。建立稳定的更新流程比长期停留在旧版或每次随意追新都更便于管理风险。
具体核验案例
假设下载文件与网页列出的哈希一致,但网页和安装包同时遭到篡改,哈希核对就无法证明作者身份。还需依据预先可信的密钥指纹验证签名,并检查发布渠道的独立说明。安装前记录版本与权限变化,安装后核对地址和配置。若新版迁移数据库,应确认回滚支持,而不是遇到异常就随意装旧版;这样可把来源验证、功能检查和恢复条件连接成完整流程。