原创主题配图: 链观 BTC866 原创主题图解 · ChainView BTC866 Editorial · CC BY 4.0
身份权限与网络边界
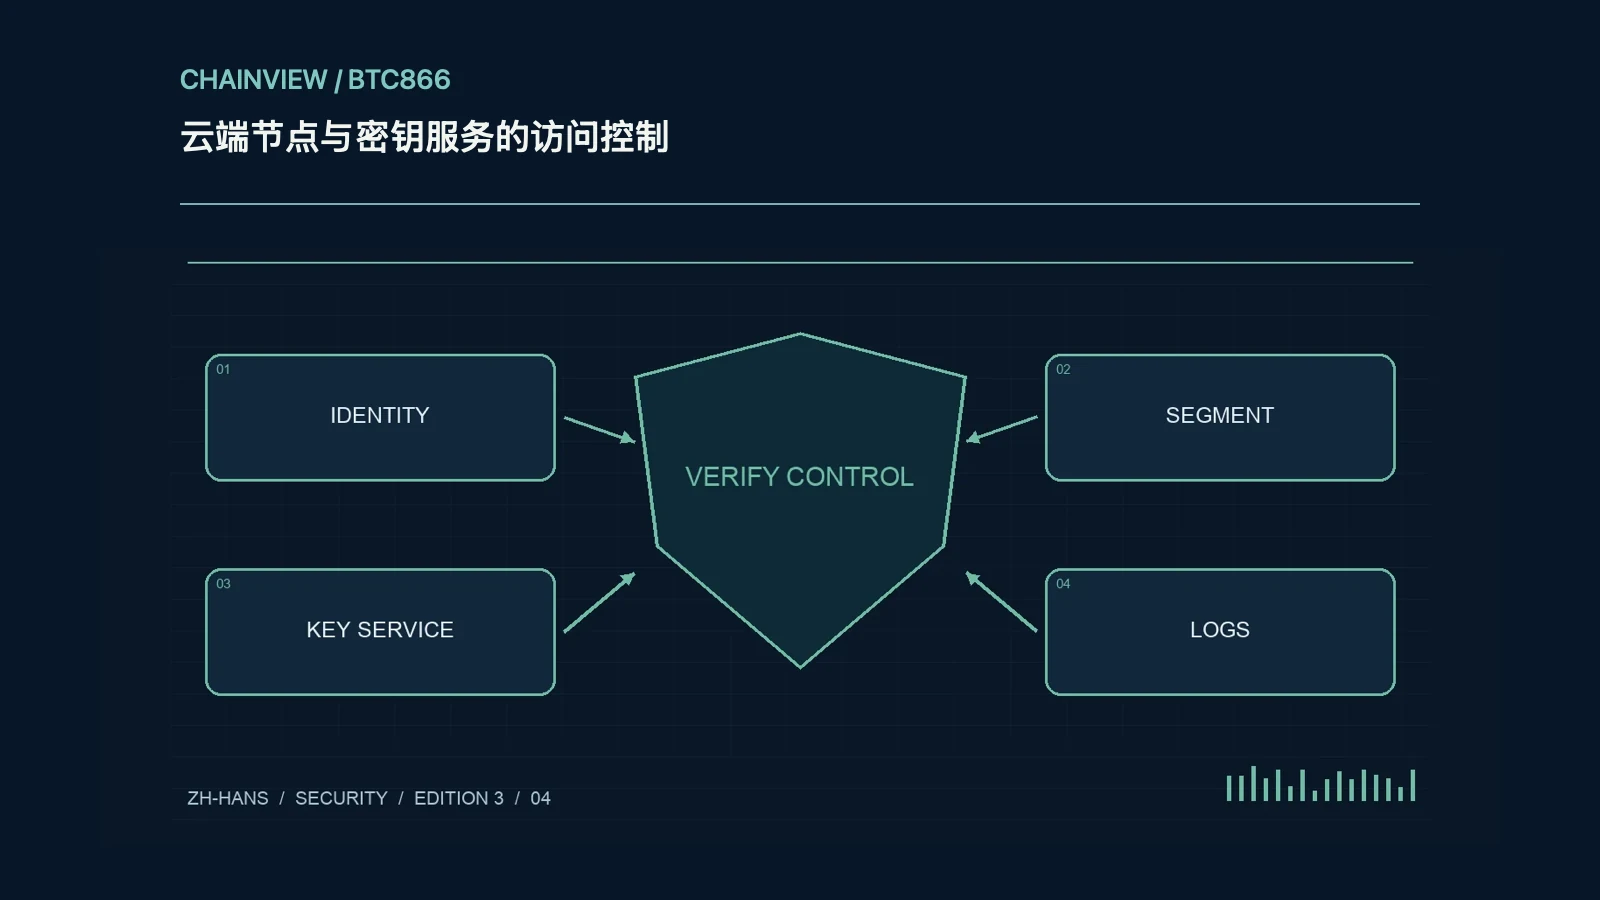
云端节点和签名服务应分别定义读取、管理、部署与签名身份,避免把长期管理员密钥嵌进应用配置。支持时采用短期凭证、最小权限与明确角色,网络侧限制管理接口、RPC 和密钥服务入口。私有网络不是完整身份验证,反向代理也可能意外暴露原本内部端口。建立资源与调用关系图,检查谁能改变访问策略、导出秘密或部署新代码,这些间接权限往往与直接签名权限同样重要,日志需要覆盖它们。
密钥服务不是自动安全
硬件隔离或托管密钥服务可减少某些直接导出风险,却不能阻止已获授权的恶意调用者请求危险签名。策略应约束允许的网络、资产、额度、收款方和业务目的,按实现判断是否能够做到内容级检查。查看备份、可恢复性、管理员能力与故障模式,区分密钥不能导出和签名不能被滥用。若应用被攻陷而仍拥有无限签名权,秘密留在硬件内也可能造成资产损失,控制应覆盖请求入口与审批链。
日志告警与秘密轮换
审计记录应包含身份、请求时间、策略判定、交易摘要和结果,同时遮盖访问令牌、私钥与不必要个人资料。为异常登录、权限提升、大额签名、密钥策略修改和日志关闭设置有处理人的告警。凭证轮换要先识别依赖、测试新身份、撤销旧身份并验证,不能只生成新密钥却留下旧权限。轮换基础设施访问凭证也不等于迁移链上资产密钥,两者对象与撤销方式不同,事故处置应分别列清。
验证备份与降级能力
定期用安全环境验证服务恢复、权限重建与日志完整性,确认控制面故障时系统是暂停还是继续放行。假设签名审批服务失联,不应自动退回无审批的热钱包路径,除非预先授权且风险可控。恢复文档需包含联系人、版本、依赖和最少必要权限,不把全部秘密放在同一云盘。对外可用性与安全性要一起衡量:系统快速恢复但授予过宽权限,可能扩大事故;明确哪些检查通过,哪些仍需人工复核,比只报告进程启动更有意义。