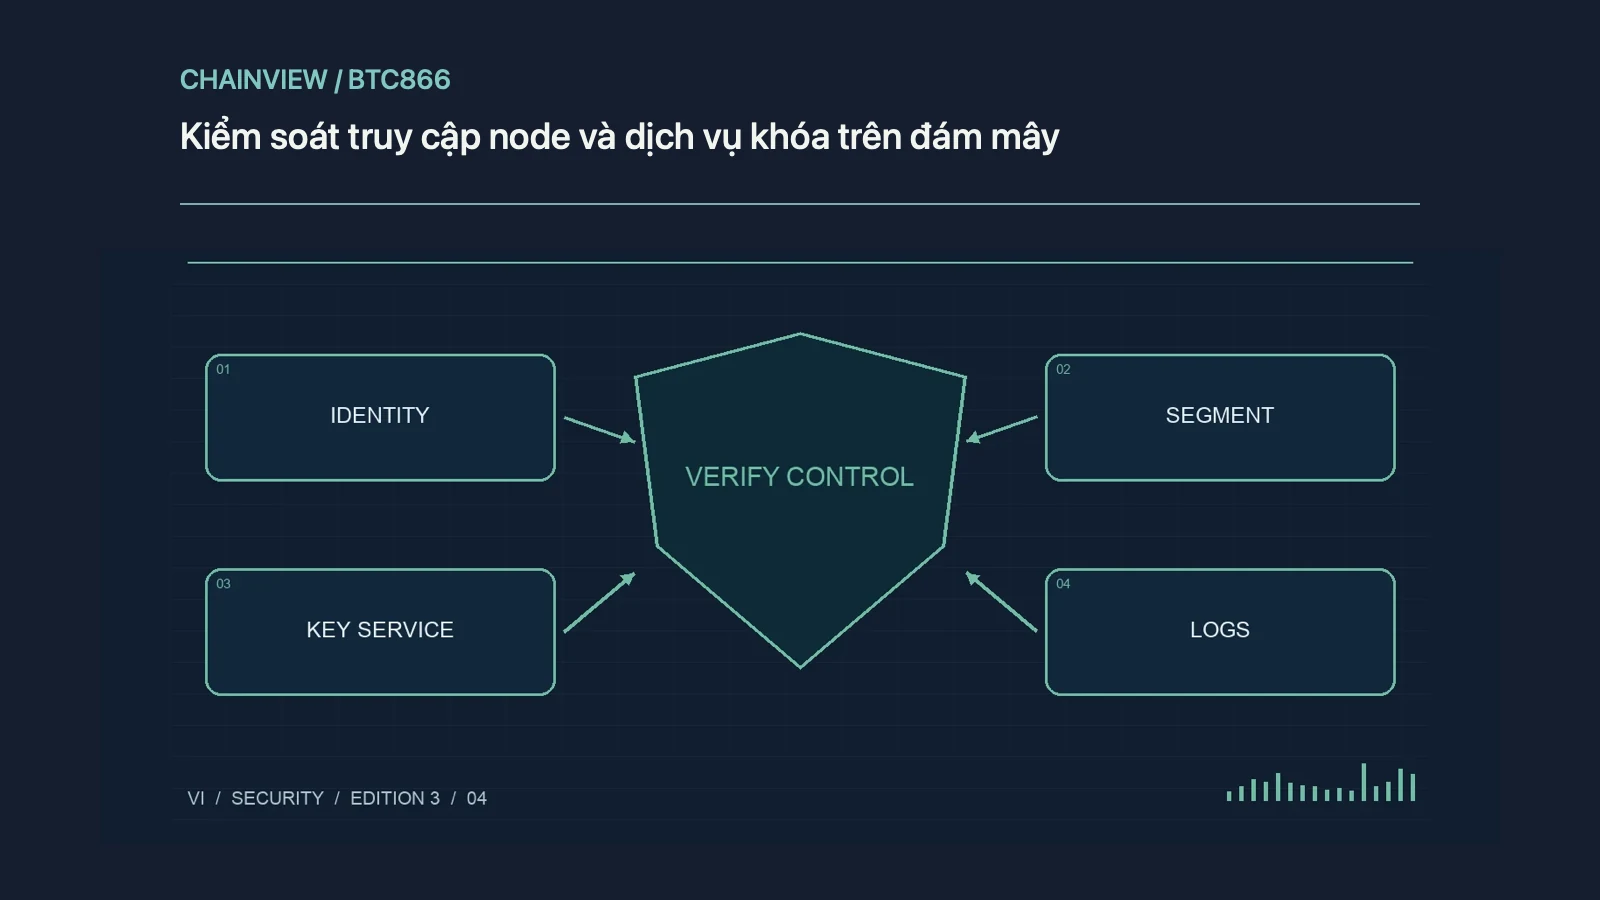
Minh họa chủ đề nguyên bản: Sơ đồ chủ đề nguyên bản của ChainView BTC866 · ChainView BTC866 Editorial · CC BY 4.0
Tách mạng và quyền
Đặt node công khai ở subnet riêng, tách dịch vụ ký và cơ sở dữ liệu. Dùng credential ngắn hạn, MFA, secret manager; key dài hạn trong image máy làm rộng hậu quả rò rỉ.
Audit và xoay vòng
Ghi truy cập quản trị, đổi firewall và dùng key. Xoay sau sự cố, gỡ quyền mồ côi. Thử khôi phục không cần mở cổng nguy hiểm; sẵn sàng không biện minh để lộ kiểm soát.
Bước kiểm tra có thể lặp lại
Xem quyền thực tế, không chỉ chính sách dự định. Từ mạng ngoài thử giao diện quản trị đóng. Cảnh báo truy cập lạ, thử thu hồi credential; dịch vụ khóa an toàn để log và giới hạn hại mỗi tài khoản.
Diễn tập ứng phó
Định nghĩa cách cô lập tài khoản, thu hồi quyền, đóng rút và giữ bằng chứng. Thử khôi phục từ bản sao không chứa khóa dạng rõ. Sau sự cố nhà cung cấp, đổi credential và rà soát quyền dù chưa thấy mất mát.