ภาพประกอบต้นฉบับตามหัวข้อ: แผนภาพต้นฉบับตามหัวข้อโดย ChainView BTC866 · ChainView BTC866 Editorial · CC BY 4.0
แบ่งเครือข่ายกับสิทธิ์
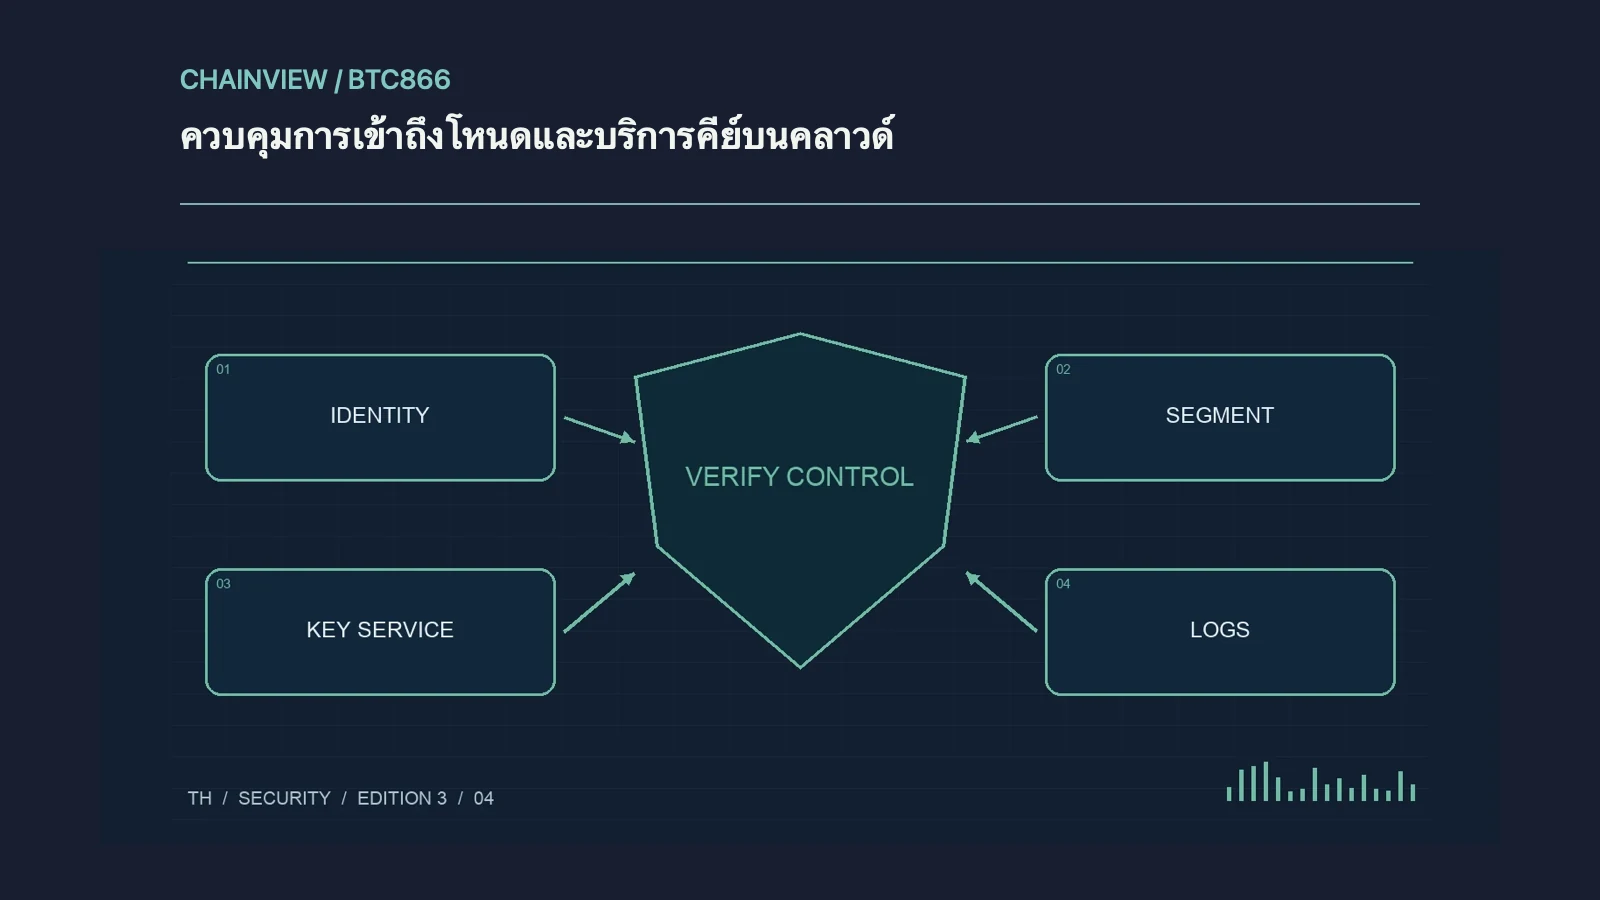
วางโหนดสาธารณะใน subnet แยกจากบริการเซ็นและฐานข้อมูล ใช้ credential อายุสั้น MFA และ secret manager คีย์ถาวรใน image ขยายผลกระทบรั่ว
ตรวจและหมุนคีย์
บันทึกการเข้าผู้ดูแล เปลี่ยนไฟร์วอลล์ และใช้คีย์ หมุนหลังเหตุการณ์ ถอนสิทธิ์ค้าง ทดลองกู้โดยไม่เปิดพอร์ตอันตราย ความพร้อมไม่ใช่เหตุเปิดการควบคุมทิ้ง
ขั้นตอนตรวจสอบที่ทำซ้ำได้
ดูสิทธิ์จริงไม่ใช่แค่นโยบายที่คิด จากเครือข่ายนอกตรวจปิดหน้าผู้ดูแล ใช้เตือนเข้าแปลกและลองยกเลิก credential บริการคีย์ปลอดภัยมี log และจำกัดความเสียหายแต่ละบัญชี
ซ้อมตอบสนอง
กำหนดวิธีแยกบัญชี ยกเลิกสิทธิ์ ระงับถอน และรักษาหลักฐาน ทดสอบกู้จากสำรองที่ไม่มีคีย์แบบเปิด หลังผู้ให้บริการเกิดเหตุให้เปลี่ยนข้อมูลรับรองและตรวจสิทธิ์แม้ยังไม่พบความเสียหาย
ตัวอย่างสำหรับการทบทวน
แยกบัญชีสำหรับงานอัตโนมัติออกจากบัญชีคน และจำกัดการกระทำตามหน้าที่จริง การเข้าระบบจากพื้นที่ใหม่ควรมีการตรวจเสริม สำรองการตั้งค่าที่เข้ารหัสและทดสอบว่าคนกู้มีสิทธิ์พอโดยไม่ต้องเปิดสิทธิ์ผู้ดูแลถาวรให้บริการทุกตัว