رسم توضيحي أصلي للموضوع: رسم أصلي للموضوع من ChainView BTC866 · ChainView BTC866 Editorial · CC BY 4.0
ارسم الهوية والشبكة
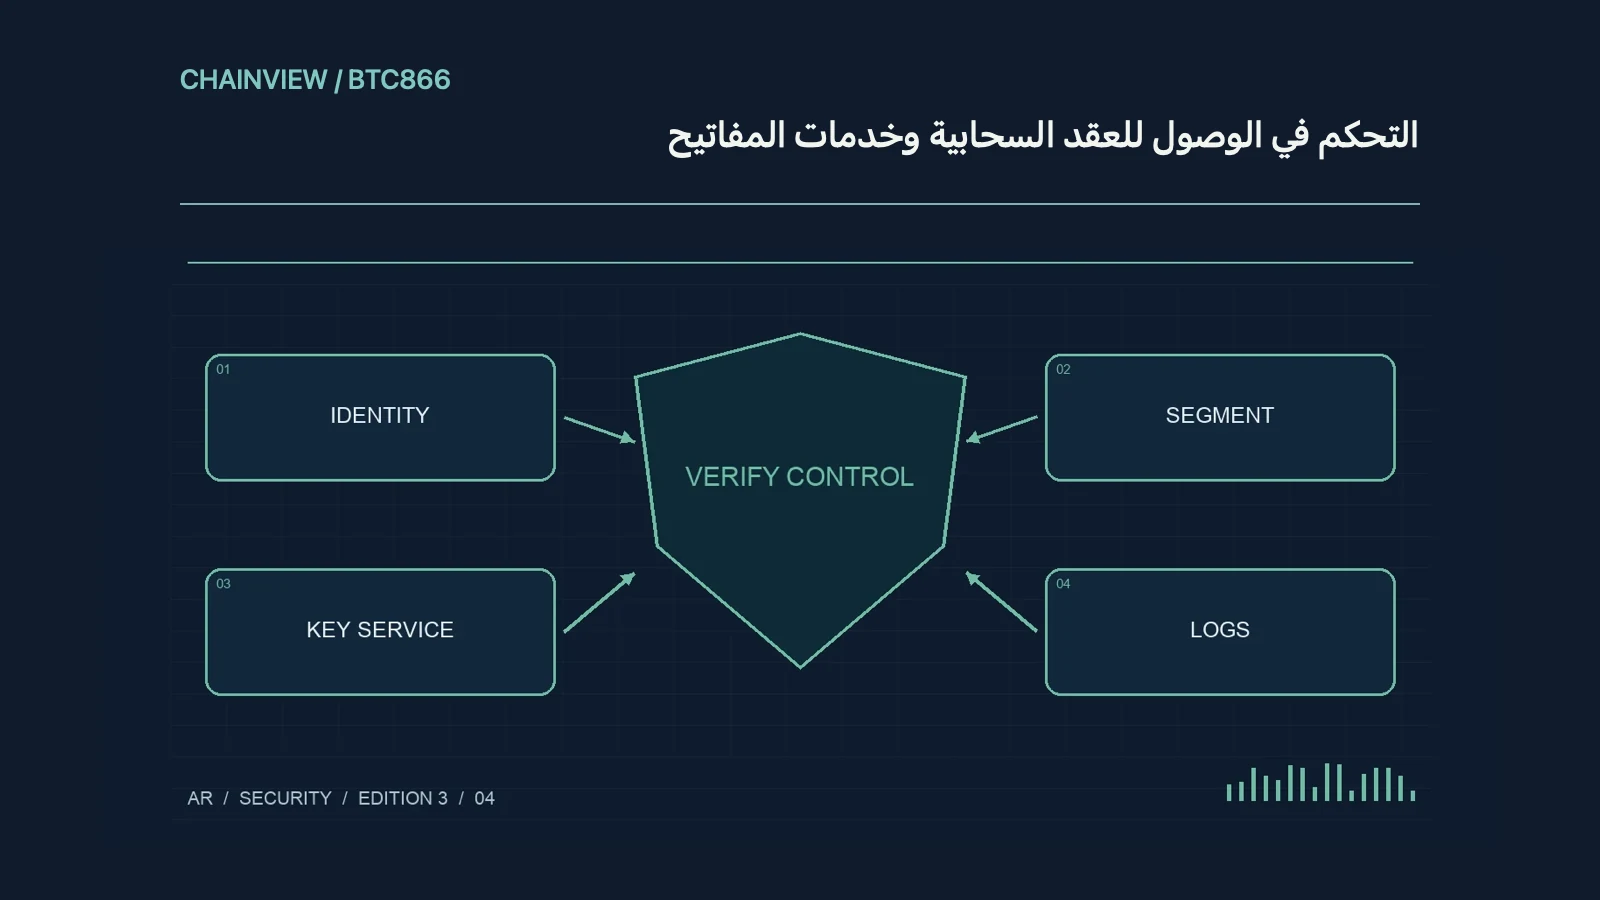
افصل القراءة والإدارة والنشر والتوقيع، ولا تدمج مفتاح مدير طويل الأجل داخل التطبيق. استعمل أدوارا محدودة وبيانات قصيرة العمر عند الدعم، وقيد الإدارة والاستعلام وخدمة المفتاح. الشبكة الخاصة لا تكفي للمصادقة، وقد يكشف وكيل منفذا داخليا. راجع من يغير السياسة أو ينشر كودا؛ هذه سلطة غير مباشرة تعادل أحيانا التوقيع.
خدمة المفتاح ليست ضمانا
العزل العتادي يقلل تصدير السر لكنه لا يمنع متصلا مخولا من طلب توقيع ضار. طبق قيود الشبكة والأصل والمبلغ والمستفيد والغرض حسب الدعم، وافحص الاسترداد والمدير والفشل. عدم التصدير يختلف عن عدم إساءة الاستخدام. إذا اخترق التطبيق وبقيت سلطته مطلقة، فقد تضيع الأصول والمفتاح داخل العتاد.
سجل ودوّر بإتقان
احفظ الهوية والوقت وقرار السياسة وملخص الطلب والنتيجة بلا رمز أو سر. ضع مالكا لتنبيه رفع الصلاحية وتغيير السياسة والتوقيع الكبير وإغلاق السجل. التدوير يحتاج فحص اعتماد واختبار الجديد وإبطال القديم والتحقق. توليد بديل وترك القديم نشطا ناقص، وتغيير اعتماد السحابة لا يساوي نقل مفاتيح الأصول.
اختبر التعافي الآمن
جرّب استعادة الخدمة والسياسة والسجل في بيئة آمنة، وحدد هل يتوقف التوقيع عند فشل الموافقة. لا ينشئ تعطل التحكم طريقا ساخنا بلا حدود بصمت. وثق الاتصال والنسخ والحد الأدنى دون تجميع الأسرار. سرعة العودة لا تكفي إذا عادت صلاحيات أوسع؛ اذكر الاختبارات الناجحة وما يحتاج مراجعة بشرية.