原創主題配圖: 鏈觀 BTC866 原創主題圖解 · ChainView BTC866 Editorial · CC BY 4.0
身份權限與網絡邊界
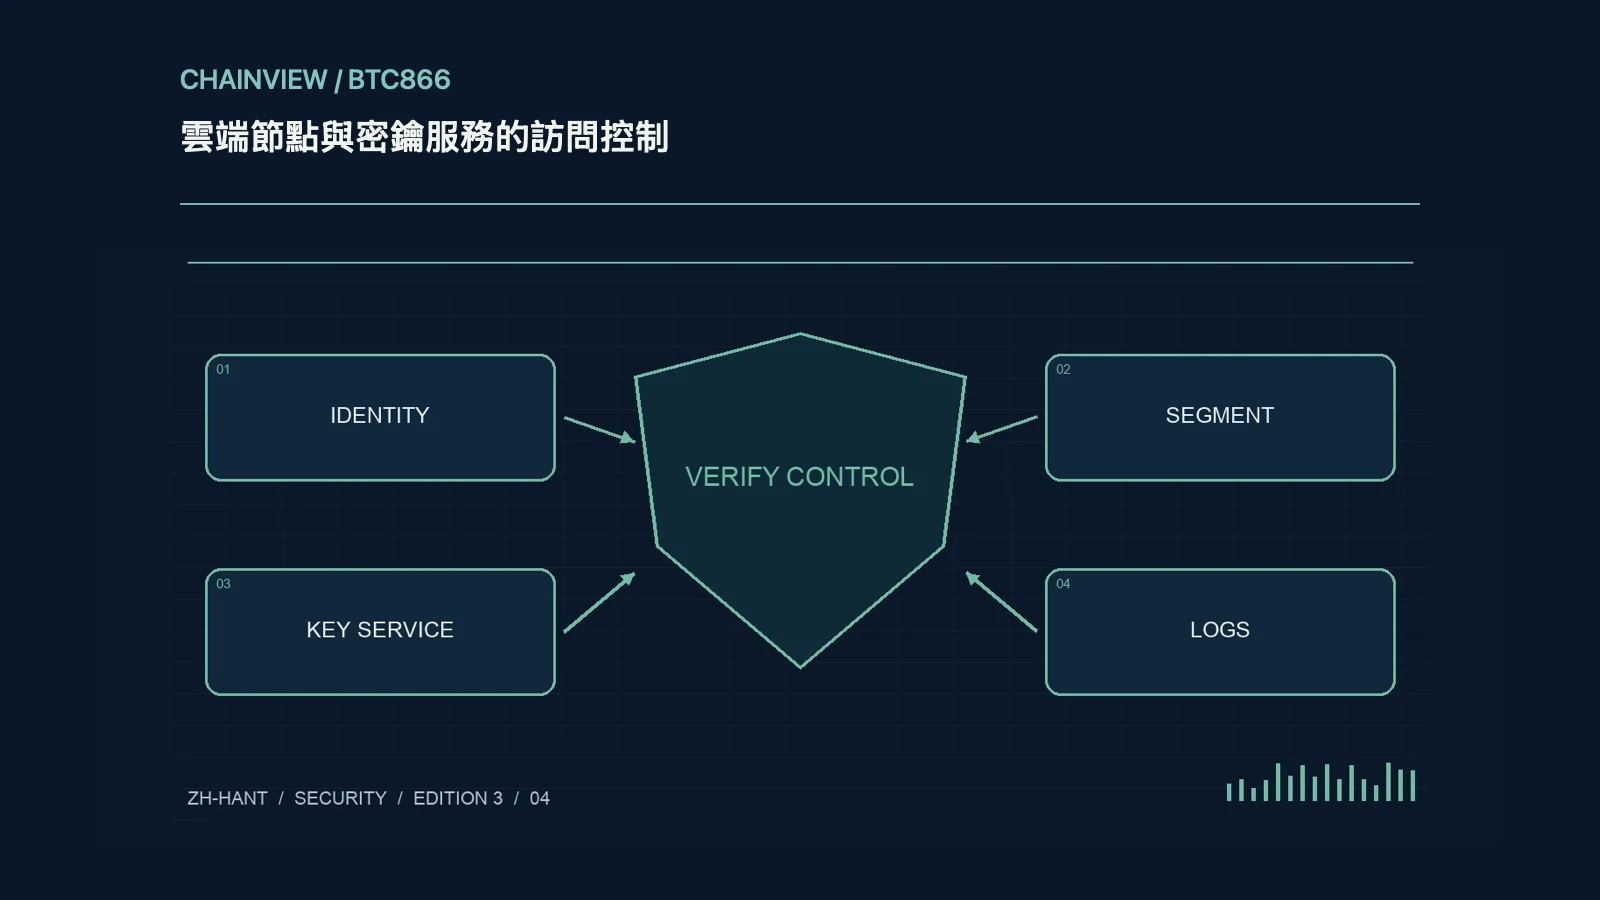
雲端節點和簽名服務應分別定義讀取、管理、部署與簽名身份,避免把長期管理員密鑰嵌進應用配置。支持時採用短期憑證、最小權限與明確角色,網絡側限制管理接口、RPC 和密鑰服務入口。私有網絡不是完整身份驗證,反向代理也可能意外暴露原本內部端口。建立資源與調用關係圖,檢查誰能改變訪問策略、導出秘密或部署新代碼,這些間接權限往往與直接簽名權限同樣重要,日誌需要覆蓋它們。
密鑰服務不是自動安全
硬件隔離或托管密鑰服務可減少某些直接導出風險,卻不能阻止已獲授權的惡意調用者請求危險簽名。策略應約束允許的網絡、資產、額度、收款方和業務目的,按實現判斷是否能夠做到內容級檢查。查看備份、可恢復性、管理員能力與故障模式,區分密鑰不能導出和簽名不能被濫用。若應用被攻陷而仍擁有無限簽名權,秘密留在硬件內也可能造成資產損失,控制應覆蓋請求入口與審批鏈。
日誌告警與秘密輪換
審計記錄應包含身份、請求時間、策略判定、交易摘要和結果,同時遮蓋訪問令牌、私鑰與不必要個人資料。為異常登錄、權限提升、大額簽名、密鑰策略修改和日誌關閉設置有處理人的告警。憑證輪換要先識別依賴、測試新身份、撤銷舊身份並驗證,不能只生成新密鑰卻留下舊權限。輪換基礎設施訪問憑證也不等於遷移鏈上資產密鑰,兩者對象與撤銷方式不同,事故處置應分別列清。
驗證備份與降級能力
定期用安全環境驗證服務恢復、權限重建與日誌完整性,確認控制面故障時系統是暫停還是繼續放行。假設簽名審批服務失聯,不應自動退回無審批的熱錢包路徑,除非預先授權且風險可控。恢復文檔需包含聯繫人、版本、依賴和最少必要權限,不把全部秘密放在同一雲盤。對外可用性與安全性要一起衡量:系統快速恢復但授予過寬權限,可能擴大事故;明確哪些檢查通過,哪些仍需人工復核,比只報告進程啓動更有意義。