주제별 원본 삽화: ChainView BTC866 주제별 원본 도해 · ChainView BTC866 Editorial · CC BY 4.0
노드와 키 서비스 구분
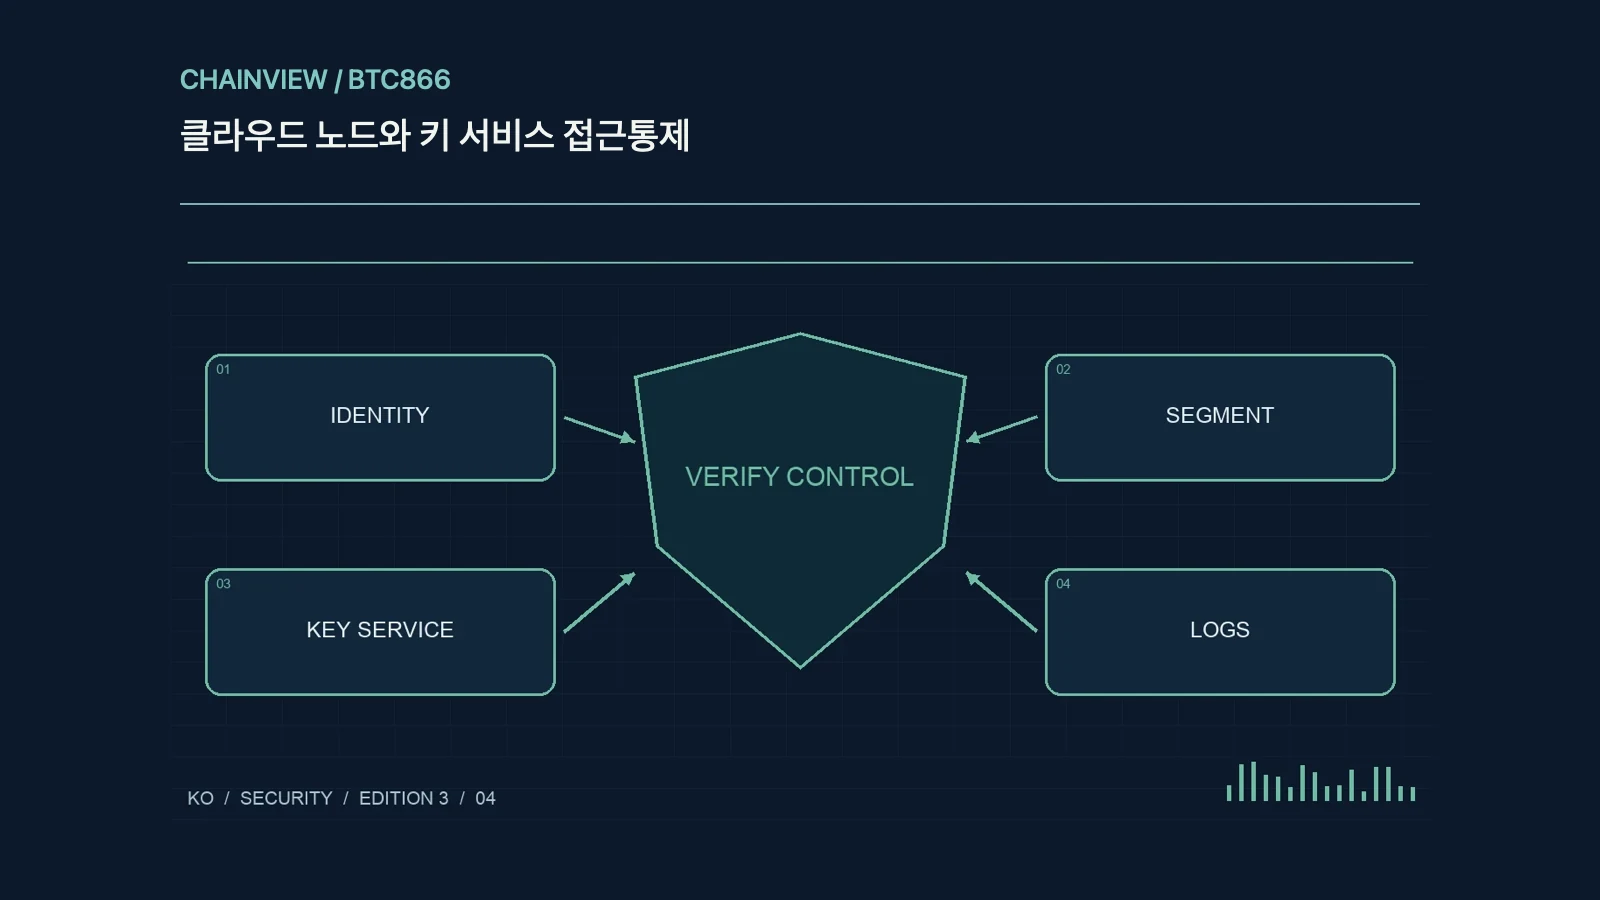
블록체인 노드가 공개 데이터를 제공하는 역할과 자산을 서명하는 키 서비스의 역할은 다릅니다. 노드 서버에 개인키를 함께 보관해야 한다고 가정하지 마세요. 구성 요소별 데이터와 제어 권한, 통신 경로를 그립니다. 공개 RPC, 관리 API와 서명 요청 인터페이스를 구분하고 필요하지 않은 포트는 외부에 노출하지 않습니다. 같은 서버 계정을 공유하면 어느 작업이 누구에게서 왔는지 추적하기 어렵고 사고의 영향 범위도 커질 수 있습니다.
짧은 자격증명과 최소 권한
가능하면 역할 기반의 단기 자격증명을 사용하고 상시 관리자 키를 프로그램에 넣지 않습니다. 읽기, 배포와 키 사용 권한을 분리하고 자산별·환경별 접근을 제한하세요. 비밀은 소스 코드, 컨테이너 이미지와 로그에 남기지 않습니다. 키 관리 서비스가 있어도 호출 권한이 탈취되면 승인된 방식으로 악용될 수 있습니다. 따라서 키가 추출되지 않는다는 설명과 불법 서명 요청을 막는 통제는 별도로 검토해야 합니다.
네트워크와 관측 체계
관리 접근은 필요한 경로에서만 허용하고 서명 서비스는 공개 웹 서버와 분리하는 방안을 검토합니다. 제한 규칙이 실제 트래픽을 막는지 시험하세요. 로그에는 호출 주체와 요청 종류, 결과와 시각을 남기되 원시 비밀은 제거합니다. 시간 동기화와 로그 보존이 맞지 않으면 사건 순서를 복원하기 어렵습니다. 평소와 다른 호출량과 권한 변경에 알림을 두고 단순 로그인 실패뿐 아니라 성공한 비정상 행동도 관찰해야 합니다.
교체와 복구 검증
키 교체는 새 키를 만드는 것만이 아니라 사용처를 바꾸고 이전 권한을 회수하는 과정입니다. 노드 인증 비밀과 지갑 개인키는 교체 결과가 다르므로 각각 절차를 정합니다. 자산 키의 교체에는 새 주소로의 이전과 비용이 필요할 수 있습니다. 백업 복원 시험에서는 권한도 과거 상태로 되살아나는지 확인하세요. 사고 대응 시 새 자격증명을 같은 노출 경로에 다시 넣지 말고 원인을 제거한 뒤 접근 목록과 로그를 재검토해야 합니다.