Ilustración original del tema: Diagrama original de ChainView BTC866 · ChainView BTC866 Editorial · CC BY 4.0
Divide red y privilegios
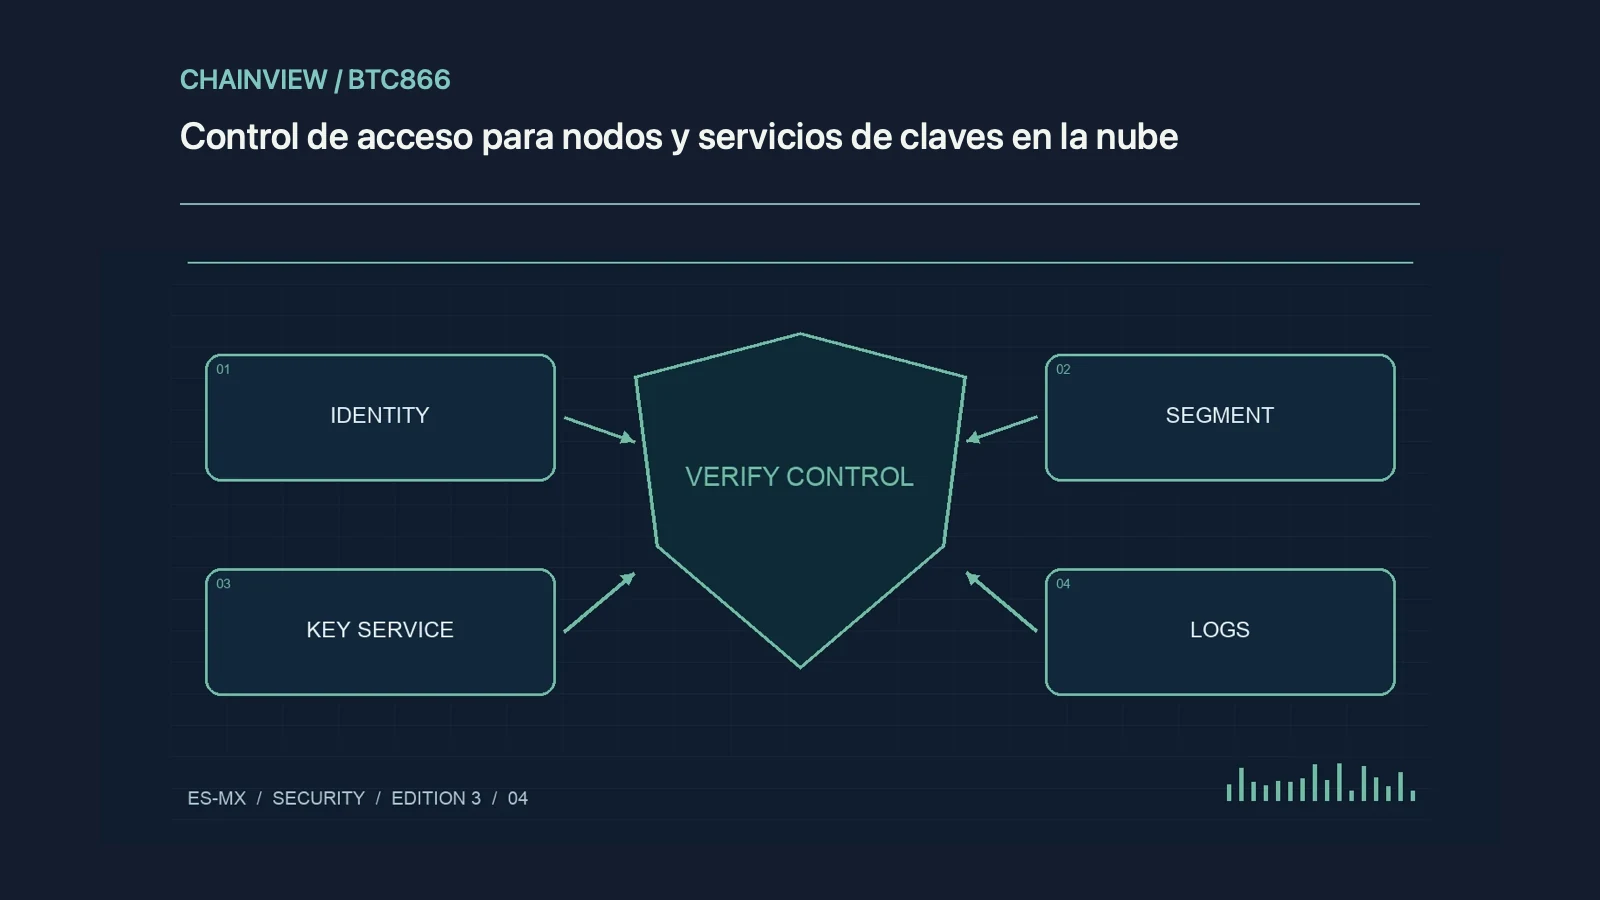
Coloca nodos públicos en subredes separadas de servicios de firma y bases de datos. Usa credenciales de corta duración, MFA y un gestor de secretos; una clave persistente en una imagen de máquina amplía el impacto de una fuga.
Audita y rota
Registra accesos administrativos, cambios de firewall y uso de claves. Rota después de un incidente y revoca permisos huérfanos. Prueba que la recuperación no necesita abrir un puerto peligroso; la disponibilidad no justifica dejar controles expuestos.
Una comprobación que puedes repetir
Revisa permisos efectivos y no solo la política que pretendías aplicar. Desde una red externa comprueba que interfaces administrativas estén cerradas. Usa alertas por acceso inusual y prueba revocación de una credencial; un servicio de claves protegido deja un registro y limita el daño de cada cuenta.
Ensaya respuesta y recuperación
Define cómo aislar una cuenta, revocar autorizaciones, congelar retiros y conservar evidencias. Prueba restauración con una copia que no contenga la clave en texto claro. Después de un incidente de proveedor, cambia credenciales y revisa permisos incluso si no observas una pérdida.