Ilustración original del tema: Diagrama original de ChainView BTC866 · ChainView BTC866 Editorial · CC BY 4.0
Diseña una cadena de aprobación
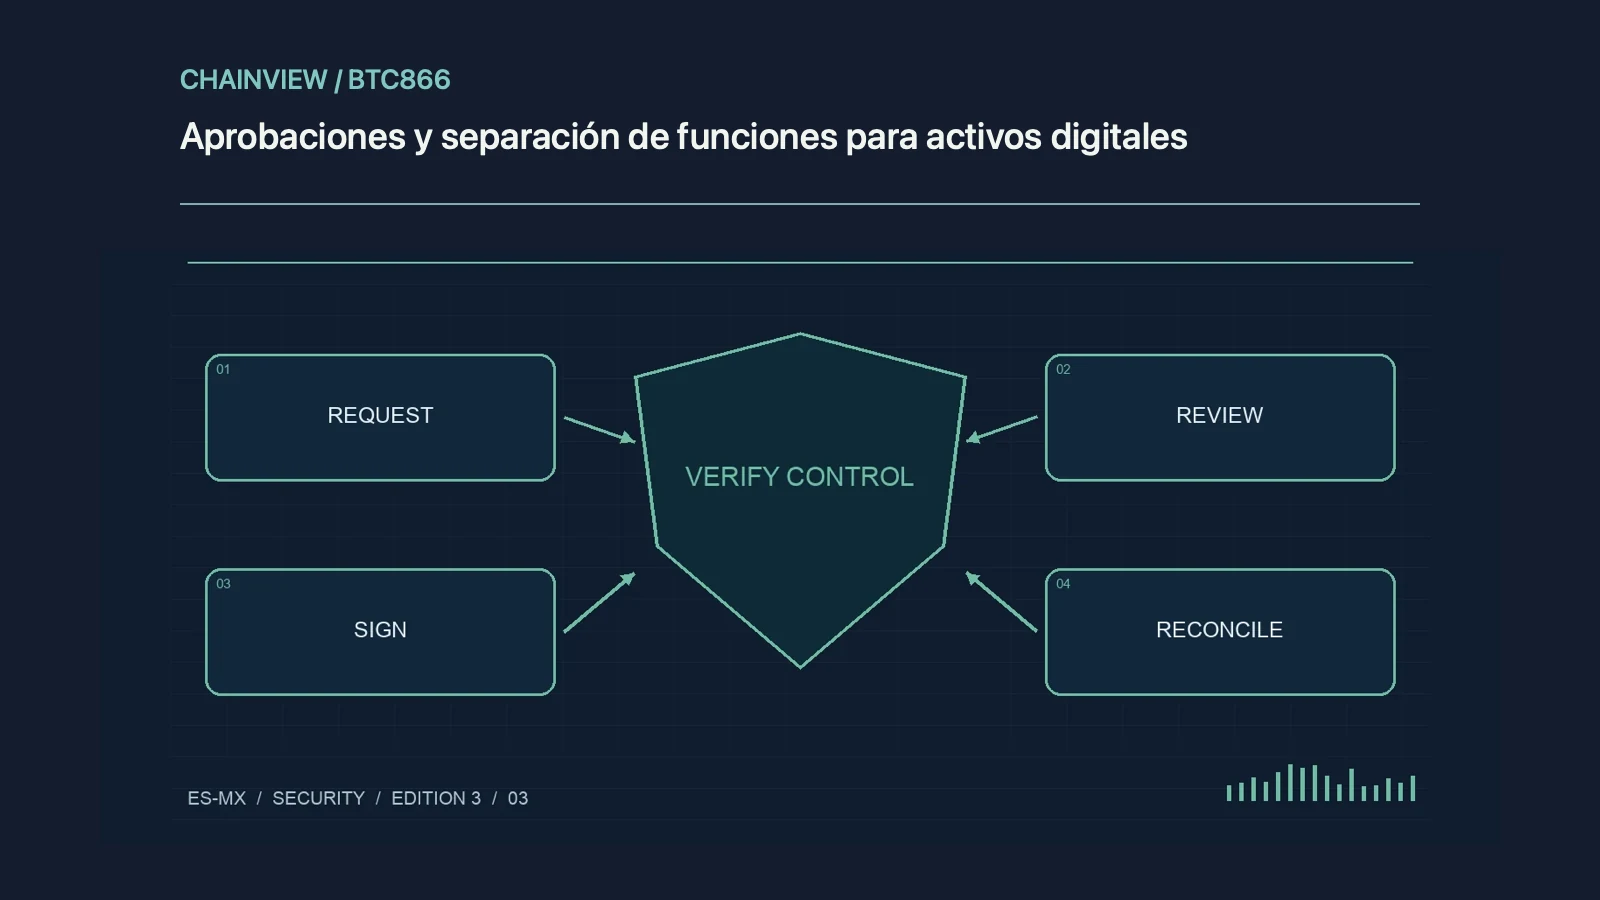
Separa quien propone, revisa dirección y riesgo, firma, transmite y concilia. El límite debe cambiar según monto y tipo de activo. Dos firmas que usan la misma máquina o validan la misma pantalla no son independencia real.
Conserva evidencia
Registra hash de propuesta, versión de la transacción, aprobadores, hora y resultado. Incluye pausa para una dirección nueva y un segundo canal de confirmación. El relevo de personal debe revocar sesiones y dejar claro quién puede detener una salida.
Una comprobación que puedes repetir
Ensaya una propuesta con dirección errónea y otra con monto superior al límite. La revisión debe detectar ambos antes de firmar. Reconciliar después sigue siendo necesario, pero no sustituye prevención; documenta el camino de emergencia sin dar a una sola persona control permanente de todos los pasos.
Controla accesos y cambios
Usa MFA resistente al phishing, límites de retiro, lista de direcciones y separación de funciones. Revisa sesiones, claves API y extensiones. Registra quién propone, verifica, firma y reconcilia; dos personas no deben compartir una credencial que impida atribuir una acción.