ภาพประกอบต้นฉบับตามหัวข้อ: แผนภาพต้นฉบับตามหัวข้อโดย ChainView BTC866 · ChainView BTC866 Editorial · CC BY 4.0
ออกแบบสายอนุมัติ
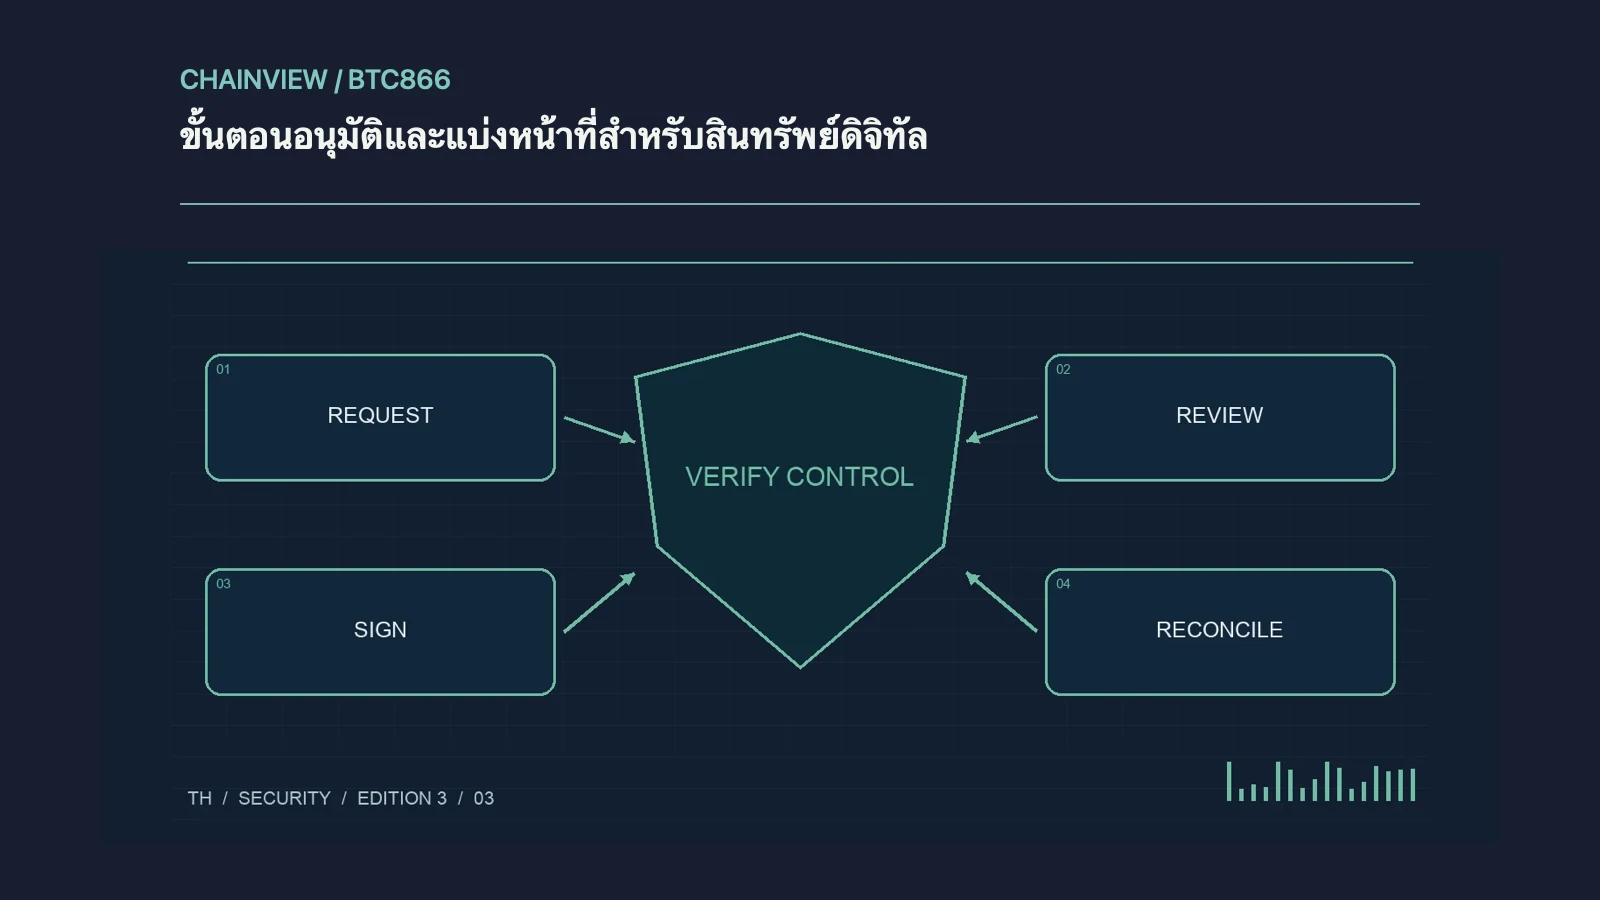
แยกผู้เสนอ ผู้ตรวจที่อยู่และความเสี่ยง ผู้เซ็น ผู้ส่ง และผู้กระทบยอด วงเงินควรต่างตามจำนวนและชนิดสินทรัพย์ สองลายเซ็นใช้เครื่องหรือหน้าจอเดียวไม่ใช่อิสระจริง
เก็บหลักฐาน
บันทึก hash ข้อเสนอ รุ่นธุรกรรม ผู้อนุมัติ เวลา และผล เพิ่มช่วงรอที่อยู่ใหม่กับช่องยืนยันที่สอง เปลี่ยนบุคลากรให้ยกเลิกเซสชันและระบุคนหยุดการโอนได้
ขั้นตอนตรวจสอบที่ทำซ้ำได้
ทดลองข้อเสนอที่อยู่ผิดกับยอดเกินลิมิต ผู้ตรวจต้องจับก่อนเซ็น กระทบยอดหลังยังจำเป็นแต่ไม่แทนป้องกัน เขียนทางฉุกเฉินโดยไม่ให้คนเดียวคุมทุกขั้นถาวร
ควบคุมสิทธิ์และการเปลี่ยนแปลง
ใช้ MFA กันฟิชชิง จำกัดถอน whitelist และแบ่งหน้าที่ ตรวจเซสชัน API key และส่วนขยาย จดว่าใครเสนอ ตรวจ เซ็น และกระทบยอด อย่าแชร์ข้อมูลรับรองจนตามผู้กระทำไม่ได้
ตัวอย่างสำหรับการทบทวน
เมื่อผู้อนุมัติขาดงานต้องมีผู้แทนที่กำหนดล่วงหน้า ไม่ใช้การส่งรหัสผ่านทางแชตเพื่อเร่งงาน ตรวจสิทธิ์ตามบทบาทเป็นระยะและลบผู้ที่ออกจากทีม หลักฐานควรผูกกับข้อเสนอรุ่นเดียวเพื่อป้องกันอนุมัติแล้วมีผู้เปลี่ยนรายละเอียดก่อนเซ็น