Ilustración original del tema: Diagrama original de ChainView BTC866 · ChainView BTC866 Editorial · CC BY 4.0
Comparar bytes no identifica al autor
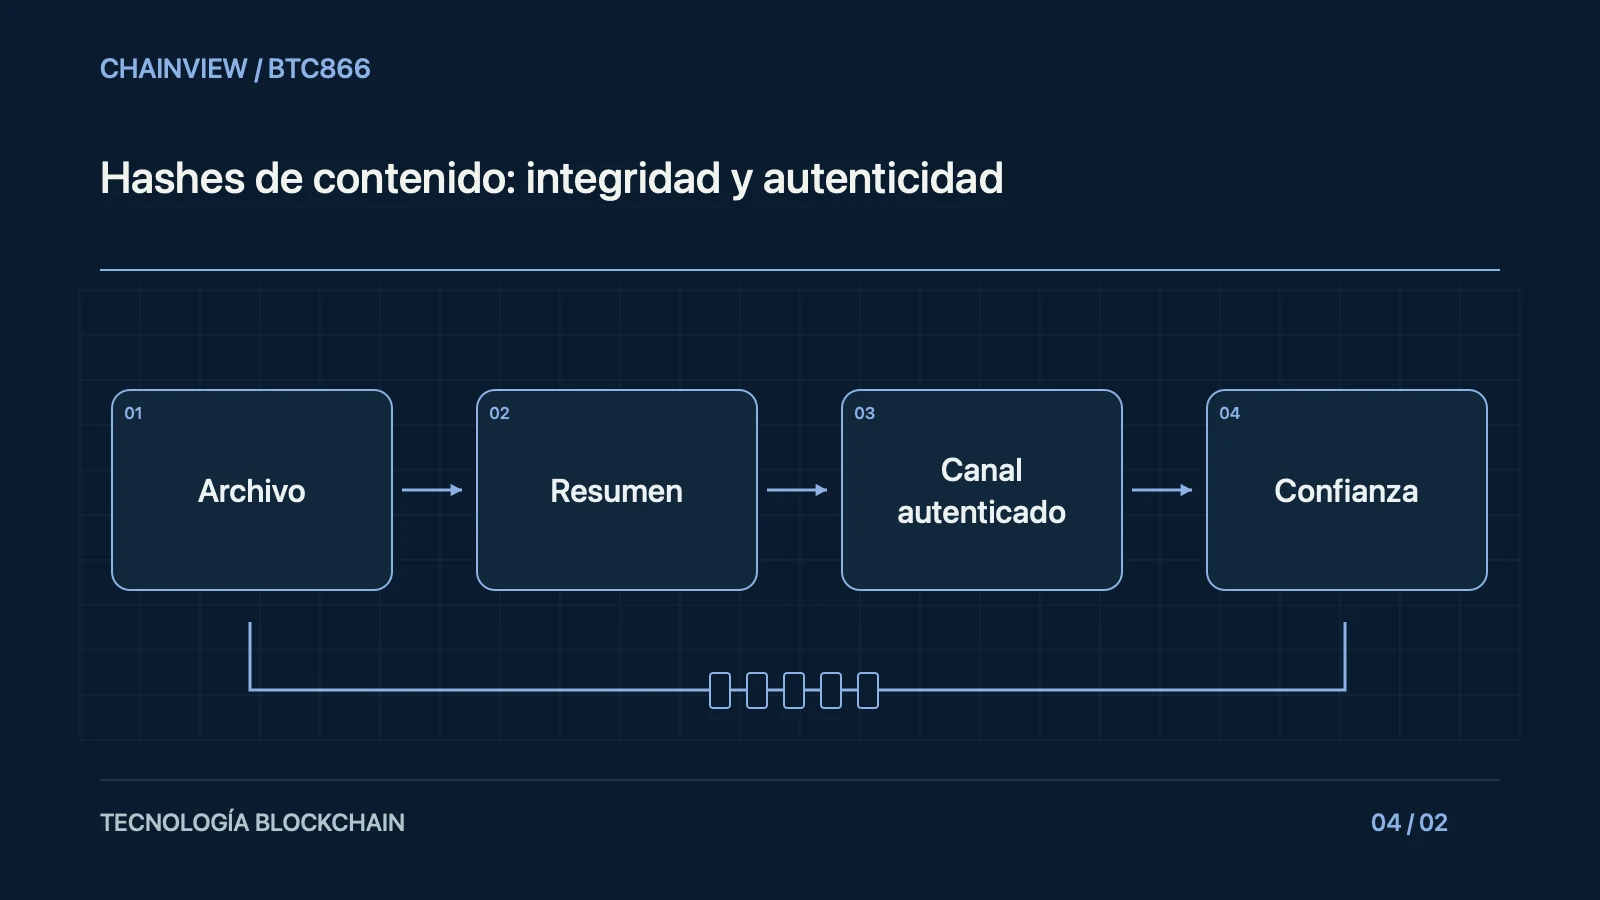
Un resumen criptográfico sirve para comparar bytes y detectar diferencias. Si el atacante publica tanto el archivo como su hash, una coincidencia sólo confirma que recibió exactamente el archivo elegido por él.
Cómo leer los identificadores de contenido
Un identificador de contenido puede incluir versión y códec además del resumen. Dos representaciones textuales distintas de un CID no demuestran necesariamente contenidos distintos; use herramientas compatibles con su formato.
La referencia debe estar autenticada
Obtenga el hash esperado de un canal autenticado y verifique firmas del editor cuando existan. Identifique el archivo concreto, la versión y la clave de firma antes de interpretar el resultado de una herramienta.
Dos coincidencias con efectos distintos
Una descarga modificada no coincide con el hash legítimo y debe investigarse. Una descarga maliciosa que coincide con el hash publicado por su autor continúa siendo peligrosa: la igualdad no vuelve confiable al autor.
Integridad y ejecución segura
Disponibilidad, identidad del editor, derechos de uso y seguridad al ejecutar son propiedades separadas. Nunca ejecute un binario desconocido únicamente porque su suma de comprobación es correcta.
Verificar el objeto y la clave correctos
La evidencia debe incluir algoritmo, nombre exacto y tamaño del archivo, además del valor esperado. Algunas herramientas calculan un hash sobre un contenedor y otras sobre un archivo interno; comparar objetos diferentes produce una discrepancia sin que exista manipulación. Una firma válida también exige comprobar la identidad y vigencia de la clave firmante. Si el editor revoca una clave o anuncia un incidente, revise su canal oficial antes de confiar en una descarga antigua que aún conserva el mismo resumen.