주제별 원본 삽화: ChainView BTC866 주제별 원본 도해 · ChainView BTC866 Editorial · CC BY 4.0
해시는 바이트를 식별
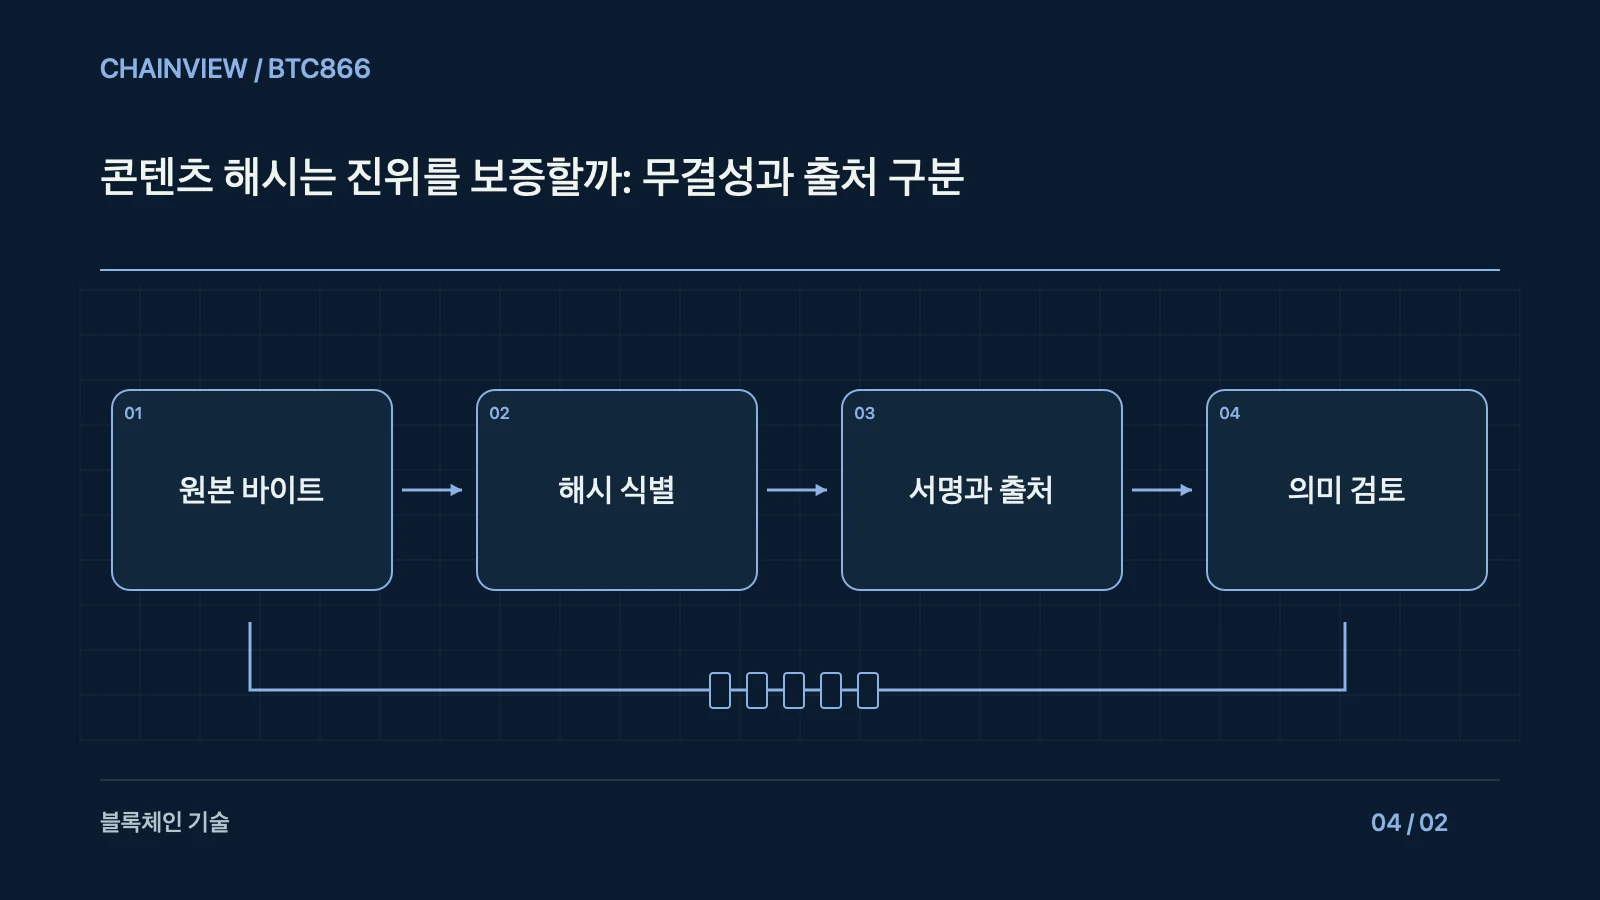
암호학적 해시는 입력 바이트를 짧은 식별자로 요약합니다. 같은 파일을 같은 알고리즘으로 계산했을 때 같은 값인지 대조하면 다운로드 과정에서 내용이 달라졌는지 확인하는 데 도움이 됩니다. 글의 뜻이 같아도 공백과 줄바꿈, 파일 인코딩이 달라지면 값이 바뀔 수 있습니다. 반대로 해시가 맞는다는 사실만으로 내용이 참이거나 파일이 안전하다는 결론은 나오지 않습니다. 악성 파일도 자신의 정확한 해시를 가질 수 있습니다.
콘텐츠 주소와 가용성
콘텐츠 기반 주소는 특정 내용을 요청하는 방식이며 어느 회사가 작성했는지를 주소 자체가 증명하는 것은 아닙니다. 분산 저장 체계에서도 누군가 해당 데이터를 계속 보유하고 제공해야 실제로 받을 수 있습니다. 고정 보관 서비스와 복제 상태, 삭제 정책을 따로 확인하세요. 주소가 영구적으로 읽힐 것이라는 기대만으로 중요한 기록을 한 곳에만 남기지 않습니다. 자료가 같다는 것과 자료를 언제든 구할 수 있다는 것은 다른 문제입니다.
서명으로 확인할 수 있는 것
디지털 서명은 특정 키가 자료에 서명했다는 것을 검증하는 수단입니다. 그 키가 실제 기관의 키인지 확인하려면 독립적인 공식 채널과 키 배포 경로가 필요합니다. 키가 유출되거나 권한이 잘못 설정되면 올바른 수학적 서명도 잘못된 발표를 전달할 수 있습니다. 서명 시각과 키 교체·폐기 기록을 확인하세요. 서명자가 주장한 사실의 정확성은 문서와 추가 증거로 다시 검토해야 합니다.
다운로드 검증 예시
프로그램을 받았다면 공식 배포 페이지의 해시와 독립적으로 확인한 서명 키를 사용해 검증합니다. 파일과 해시를 같은 공격자 페이지에서 함께 받으면 변조 여부를 가려내지 못할 수 있습니다. 압축 파일 자체의 해시와 압축을 푼 파일의 해시는 다르므로 비교 대상도 맞춰야 합니다. 검증 명령의 성공 여부와 사용한 알고리즘, 버전과 파일 이름을 남기세요. 단순히 파일 이름이 같다는 이유로 검증을 생략하지 않습니다.
기사와 증거 보관
문서를 인용할 때 주소와 조회 날짜, 바이트 해시를 기록하면 이후 변경을 추적하기 쉽습니다. 개인정보가 포함된 원본은 공개 저장소에 영구 업로드하기 전에 공개 필요성을 검토해야 합니다. 콘텐츠 주소가 곧 익명성을 제공하는 것은 아니며 주소를 아는 사람이 자료를 볼 수도 있습니다. 독자에게는 무결성 확인, 작성자 확인과 사실 확인의 세 단계를 분리해서 설명하는 것이 정확합니다.
직접 확인하는 연습
공식 서명 키의 지문을 별도 경로에서 확인한 날짜도 기록하세요. 파일 해시와 서명 검증의 성공이 문서에 담긴 투자 주장과 프로그램 동작까지 보증하지 않는다는 구분을 유지합니다.
콘텐츠 식별자의 구성
콘텐츠 식별자는 해시 외에도 버전과 코덱, 자료 구조 정보를 포함할 수 있습니다. 같은 내용을 다른 블록 크기나 디렉터리 구조로 가져오면 식별자가 달라질 수 있고, 서로 다른 표현 형식이 같은 내용을 가리킬 수도 있습니다. 문자열 비교와 실제 바이트 또는 문서 의미의 비교를 구분해야 합니다.