Оригинальная тематическая иллюстрация: Оригинальная тематическая схема ChainView BTC866 · ChainView BTC866 Editorial · CC BY 4.0
Что доказывает совпадение
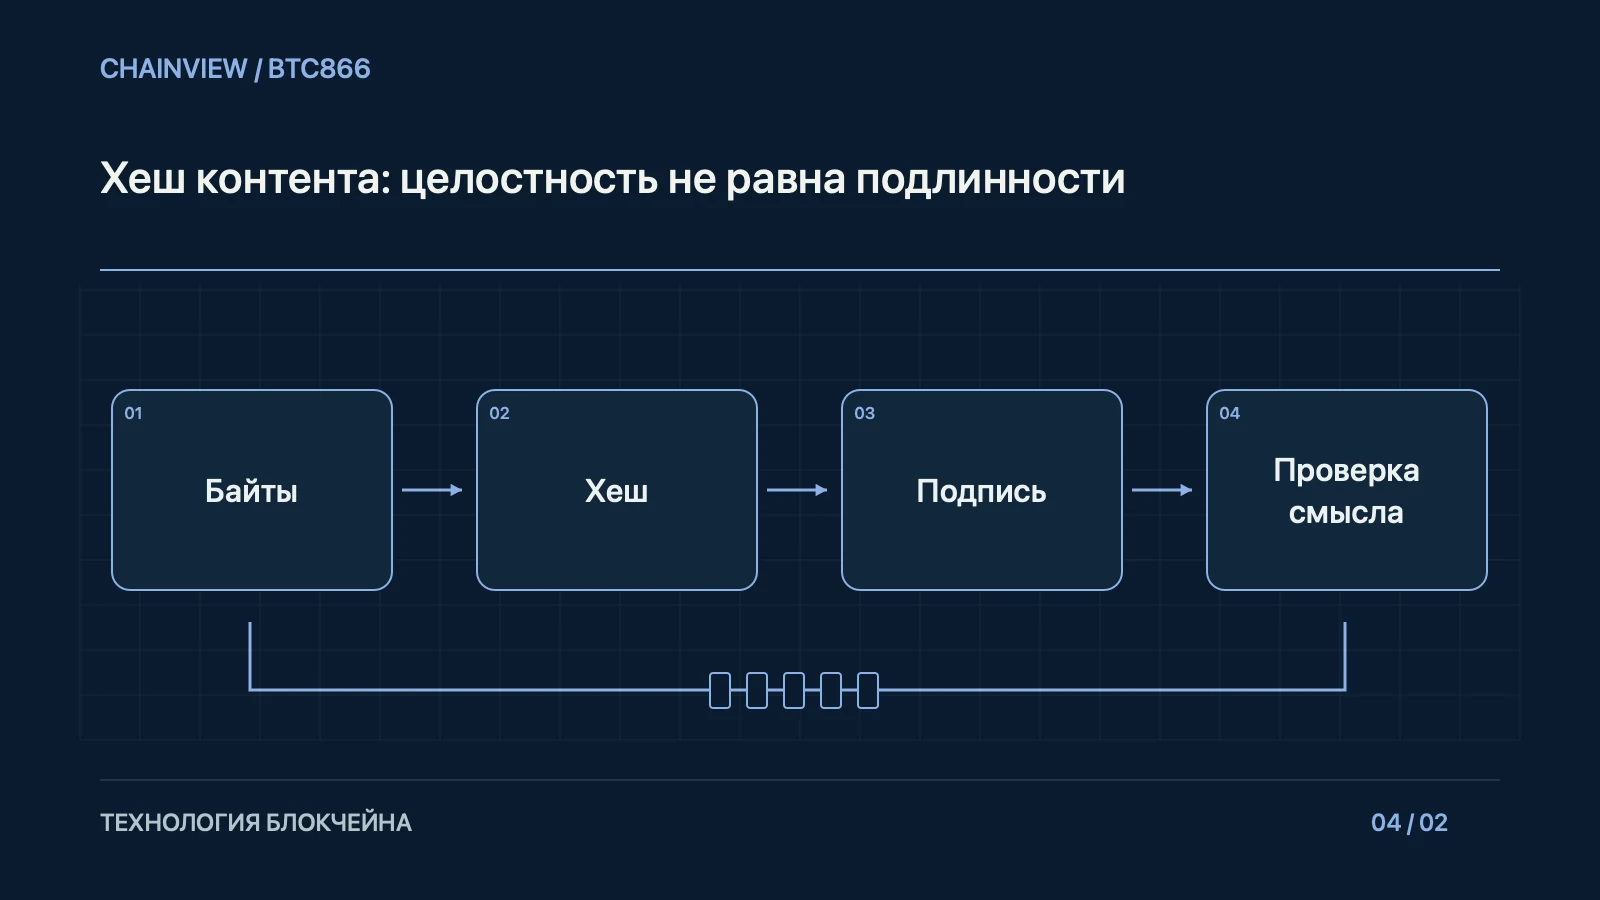
Криптографический хеш помогает определить, совпадают ли байты с ожидаемым файлом при заданном алгоритме. Изменение пробела, кодировки или переноса строки меняет результат, даже если смысл текста прежний. Но корректный хеш не делает содержание правдивым и программу безопасной: вредоносный файл тоже имеет точный идентификатор. Перед сравнением убедитесь, что речь идёт о том же архиве или извлечённом файле, и не заменяйте проверку совпадением названия.
Адрес не обещает доступность
Контентная адресация позволяет запрашивать определённое содержание, но не удостоверяет личность автора. Для получения данных кто-то должен продолжать хранить и предоставлять их. Проверьте закрепление, репликацию и условия сервиса. Постоянный на вид адрес не заменяет резервную копию. Он также не гарантирует приватность: знающий адрес может получить материал. Персональные документы нельзя бессрочно публиковать в распределённом хранилище только потому, что система выглядит технически надёжной.
Откуда берётся доверие к подписи
Цифровая подпись подтверждает использование определённого ключа. Связь этого ключа с настоящей организацией требует независимого официального канала. Проверьте отпечаток, замену и отзыв ключей. Утечка ключа способна дать математически верную подпись ложному сообщению. Если файл и контрольная сумма получены с одной захваченной страницы, злоумышленник мог заменить оба. Истинность утверждений документа и безопасность поведения программы требуют дополнительной проверки.
Практический порядок
Получите выпуск с официального маршрута, сопоставьте алгоритм и хеш, затем проверьте подпись доверенным ключом. Сохраните версию, дату, исходный адрес и результат команды. Для цитируемого документа хеш помогает заметить последующее изменение, но не объясняет его причину. В публикации разделите три вывода: байты совпали, авторство связано с проверенным ключом, факты проверены отдельными источниками. Такой порядок не позволяет техническому слову «верифицировано» скрыть разные уровни доказательств.
Состав идентификатора контента
CID может включать версию, codec и описание структуры, а не только хеш. Разные разбиение на блоки, упаковка каталога и параметры импорта способны дать разные идентификаторы для похожего пользовательского содержания. Разные строковые представления иногда указывают на один объект. Сопоставляйте уровень проверки: строку, байты или смысл документа.