Bảo mật
Sao lưu ví có mã hóa: mật khẩu và kiểm tra phục hồi
Tệp mã hóa bảo vệ bí mật tùy thiết kế và độ mạnh mật khẩu.
Nhận diện lừa đảo và giả mạo, hiểu cách lưu ký ví, quyền truy cập và bảo mật tài khoản.
Tệp mã hóa bảo vệ bí mật tùy thiết kế và độ mạnh mật khẩu.
Mã QR có thể chứa địa chỉ, yêu cầu thanh toán hoặc liên kết web.
Hộp thư thường nhận liên kết đặt lại mật khẩu và báo rút tiền của dịch vụ cripto.
Đổi SIM trái phép chuyển số qua quy trình của nhà mạng và có thể làm mã SMS tới kẻ khác.
Địa chỉ công khai có thể nhận token hoặc NFT mà chủ ví không đồng ý.
Truy vết chuỗi có thể nhận diện giao dịch nhưng không bảo đảm lấy lại khóa, phong tỏa tài sản hay hoàn tiền. Một sơ đồ đường đi không chứng minh người làm sơ đồ…
Khóa không cho rút tiền vẫn có thể lộ số dư, lịch sử và mô hình tài chính. Chỉ đọc giảm một số quyền tác động nhưng không khiến thông tin được chia sẻ trở…
Phiên kết nối cho phép ứng dụng biết tài khoản, mạng và gửi yêu cầu. Nó khác với allowance đã ghi trên hợp đồng token, chữ ký permit hoặc dữ liệu mà người dùng đã…
Passkey gắn xác thực với nguồn dịch vụ và chống nhiều kiểu lừa lấy mật khẩu thông thường. Nó không loại bỏ rủi ro rút tiền trái phép từ phiên đang mở hoặc thiết bị…
Kẻ tấn công có thể chèn vào lịch sử một địa chỉ giống người nhận quen thuộc. Lịch sử giao dịch gần đây không phải sổ liên lạc đã xác thực, dù các ký tự…
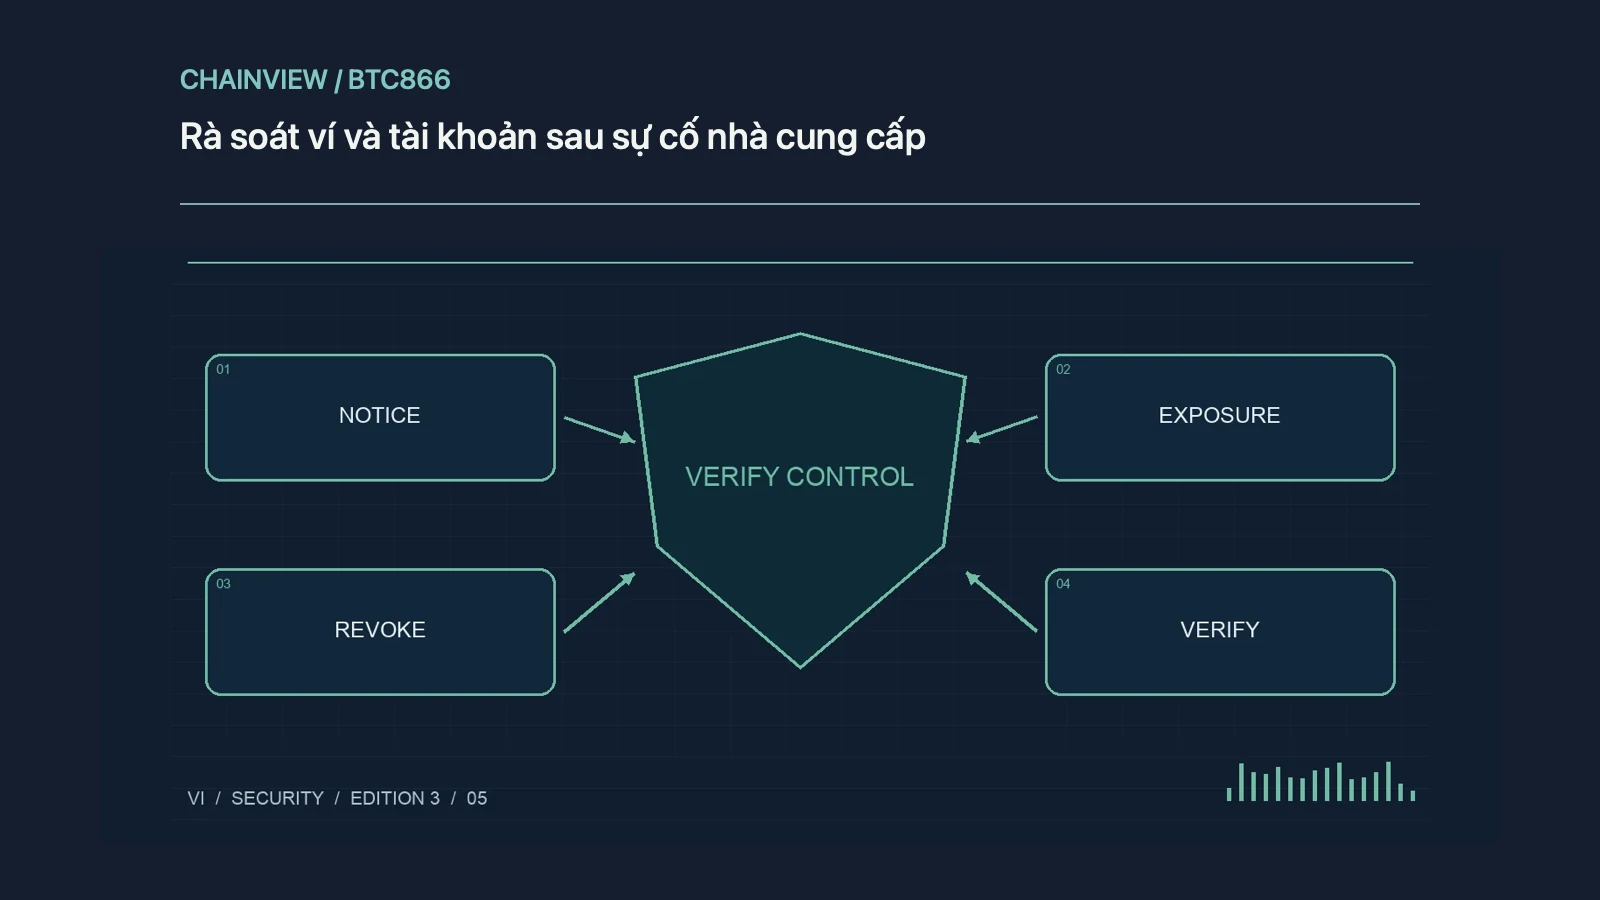
Hướng dẫn thực hành: Rà soát ví và tài khoản sau sự cố nhà cung cấp. Khái niệm, bước kiểm tra và nguồn cho người đọc.
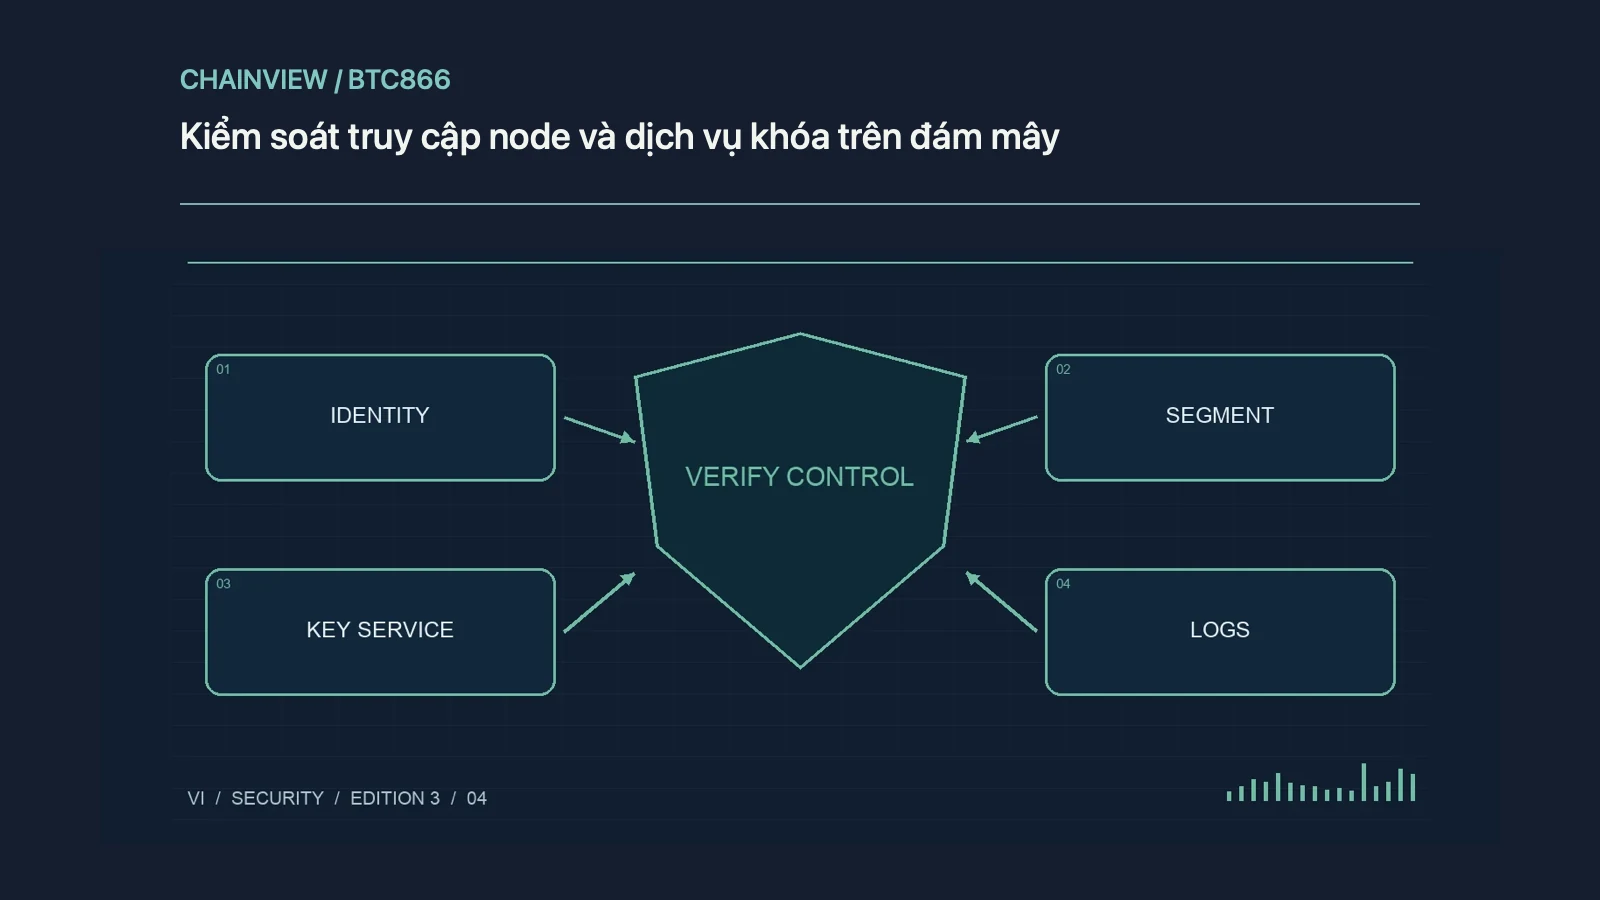
Hướng dẫn thực hành: Kiểm soát truy cập node và dịch vụ khóa trên đám mây. Khái niệm, bước kiểm tra và nguồn cho người đọc.